


Мошенники получают данные пользователей eBay, используя чат «техподдержки»

Мошенники получают данные пользователей eBay, используя чат «техподдержки»

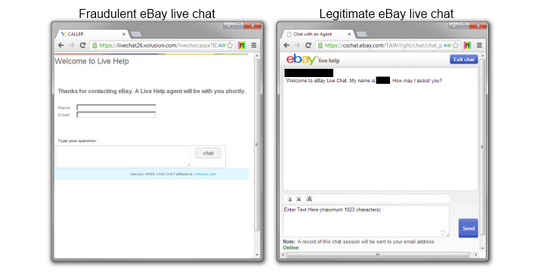
 Специалисты компании Netcraft выявили поддельный сайт техподдержки eBay. Используя стороннюю службу интерактивного чата от Volusion, кибермошенники пытались выпытать у пользователей eBay учётные данные и другую конфиденциальную информацию.

Агент, оказывавший "техподдержку", утверждал, что пользователи подключались к чату, нажимая соответствующую кнопку в электронном письме (подтверждения заказа), якобы полученном от eBay. После того, как сотрудник Netcraft выразил сомнение относительно легитимности чата, агент немедленно отключился.


Первоначально окно чата содержало эмблему eBay. Делалось это, вероятно, для большей убедительности, но позже эмблема исчезла. Эксперты полагают, что мошенники, скорее всего, просто сменят эмблему, и продолжат выведывать конфиденциальную информацию у клиентов других компаний.

Эксперты советуют интернет-пользователям быть предельно осторожными, подключаясь к интерактивным чатам. В данном случае опасность усугубляется тем, что киберпреступники используют интерактивный чат Volusion, имеющий легитимные протоколы SSL, что помогает им усыпить бдительность жертвы.

Пользователям советуют подключаться к чатам только на официальных сайтах компаний и не нажимать на подозрительные ссылки, особенно содержащиеся в электронных письмах.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru