


Язык сценариев AutoIt становится всё более популярным у киберпреступников

Язык сценариев AutoIt становится более популярным у киберпреступников

Язык сценариев AutoIt становится более популярным у киберпреступников

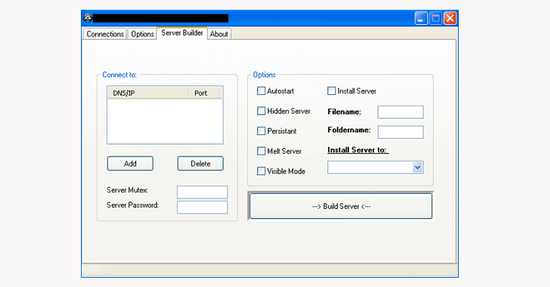
 Эксперты утверждают, что язык сценариев AutoIt становится всё более популярным у создателей вредоносных программ. Специалисты компании Trend Micro выявили множество вредоносных программ и инструментов, созданных киберпреступниками при помощи AutoIt, включая клавиатурные шпионы (keylogger) и RAT-трояны.

Например, известно, что с помощью AutoIt злоумышленнику удалось создать RAT-троян, который позволяет ему удалённо устанавливать на компьютер жертвы командную оболочку, выполняя с её помощью различные задачи.

Одна из разновидностей печально известного RAT-трояна - DarkComet была также написана на AutoIt. Этот вредонос, отключающий брандмауэр Windows, обнаруживается лишь несколькими антивирусными решениями.

По мнению экспертов, одна из причин популярности AutoIt у создателей вредоносных программ состоит в том, что его легко изучить. Он расширяемый, и может использоваться для запуска приложений в отдельных исполняемых файлах. Это делает AutoIt прекрасным инструментом для киберпреступников, которые не хотят изучать более сложные языки программирования, например, Python.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru