


Мошенники просят деньги от имени шефа МИ5

Мошенники просят деньги от имени шефа МИ5

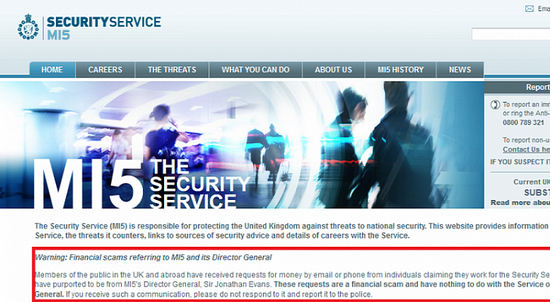
 Британская военная разведка (МИ5) выявила новую схему мошенничества. Как следует из сообщения, размещённого на официальном сайте ведомства, мошенники рассылают потенциальным жертвам электронные письма или звонят по телефону и, представляясь сотрудниками МИ5, просят у них деньги.

Известны случаи, когда злоумышленники просили у жертв деньги от имени генерального директора МИ5 сэра Джонатана Эванса (Jonathan Evans).

Следует отметить, что жертвами мошенников становятся не только британцы, но и жители других стран мира.

МИ5 официально заявила, что подобные просьбы являются обычным финансовым жульничеством. И ни само ведомство, ни его генеральный директор к этому никоим образом непричастны.

В случае получения письма или звонка с такой просьбой, получателям советуют ни в коем случае не отдавать мошенникам деньги, а немедленно обращаться в полицию.

 Британская военная разведка (МИ5) выявила новую схему мошенничества. Как следует из сообщения, размещённого на официальном сайте ведомства, мошенники рассылают потенциальным жертвам электронные письма или звонят по телефону и, представляясь сотрудниками МИ5, просят у них деньги." />
Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru