


Мошенники просят деньги от имени шефа МИ5

Мошенники просят деньги от имени шефа МИ5

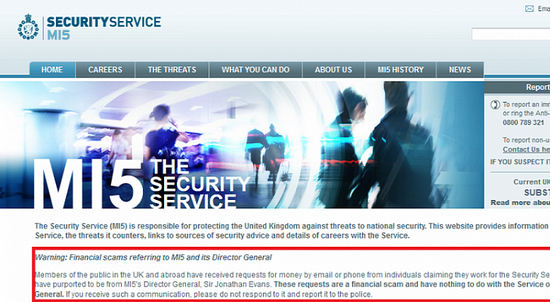
 Британская военная разведка (МИ5) выявила новую схему мошенничества. Как следует из сообщения, размещённого на официальном сайте ведомства, мошенники рассылают потенциальным жертвам электронные письма или звонят по телефону и, представляясь сотрудниками МИ5, просят у них деньги.

Известны случаи, когда злоумышленники просили у жертв деньги от имени генерального директора МИ5 сэра Джонатана Эванса (Jonathan Evans).

Следует отметить, что жертвами мошенников становятся не только британцы, но и жители других стран мира.

МИ5 официально заявила, что подобные просьбы являются обычным финансовым жульничеством. И ни само ведомство, ни его генеральный директор к этому никоим образом непричастны.

В случае получения письма или звонка с такой просьбой, получателям советуют ни в коем случае не отдавать мошенникам деньги, а немедленно обращаться в полицию.

 Британская военная разведка (МИ5) выявила новую схему мошенничества. Как следует из сообщения, размещённого на официальном сайте ведомства, мошенники рассылают потенциальным жертвам электронные письма или звонят по телефону и, представляясь сотрудниками МИ5, просят у них деньги." />
Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru