


Эксперты выявили новую схему фишинговых атак на пользователей Facebook

Эксперты выявили новую схему фишинговых атак на пользователей Facebook

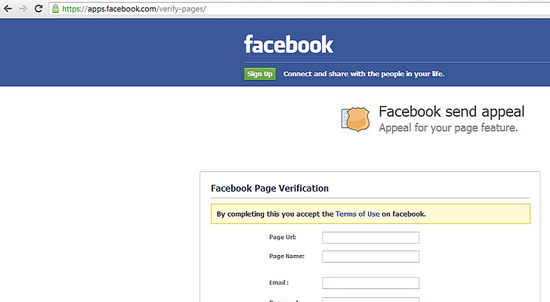
 По имеющейся информации, киберпреступники используют новую схему фишинговых атак на пользователей Facebook. По данным The Hacker News, киберпреступники используют специально созданную страницу верификации, размещенную ими на сайте apps.facebook.com.

Потенциальных жертв просят перейти по ссылке https://apps.facebook.com/verify-pages, якобы для верификации Facebook аккаунта. В действительности, жертвы киберпреступников попадают на фишинговый сайт. Заполнив специальную форму «верификации», они передают учетные данные своих Facebook аккаунтов злоумышленникам, после чего жертв перенаправляют на легитимную страницу «Условия и правила Facebook».


 Эксперты отмечают, что особая опасность данной схемы заключается в том, что многие пользователи Facebook, зачастую без особых колебаний, выполняют просьбы подобного рода.

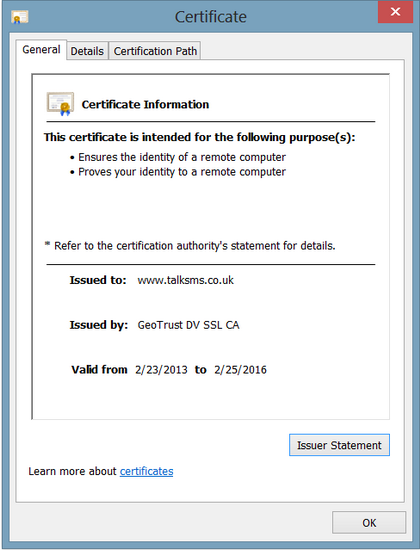
По имеющейся информации, вредоносное приложение размещается на домене talksms.co.uk, имеющем SSL сертификат, выданный GeoTrust.


 Эксперты советуют жертвам киберпреступников немедленно сменить пароль доступа к Facebook аккаунту.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru