


F-Secure определила самые рискованные мобильные системы

Android стала главной целью хакеров в 2012

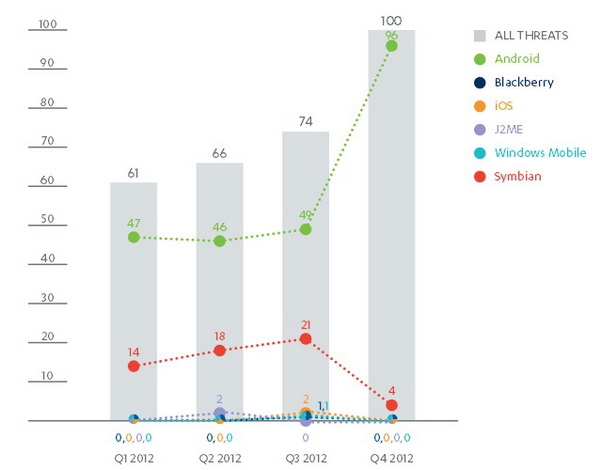
Согласно новейшему отчету F-Secure, во время четвертого квартала 2012 года 96% всех вредоносных программ были написаны специально для Android. Эта мобильная операционная система стала главной целью для хакеров и взломщиков по всему миру.


F-Secure собрала данные за 2010, 2011 и 2012, чтобы предоставить комплексную картину происходящего в сфере безопасности смартфонов. Результаты анализа наглядно показывают, что самые популярные системы, как правило, чаще всего подвергаются атакам.

График, показывающий рост угроз за 2012 год.

В 2010 больше всего червей и вредоносных программ создавалось для Nokia Symbian. По данным F-Secure, 62,5% всех вирусов, написанных в 2010, предназначались специально для Symbian. Впрочем, тогда это была доминирующая платформа. В 2010 только 11,25% всех вредоносных программ предназначались для Android. Еще три года назад это была молодая система, которая не могла похвастаться такой же популярностью, как Apple iOS и BlackBerry OS. Уже в 2011 расстановка приоритетов на хакерской сцене значительно изменилась: две трети всех вредоносных программ, написанных взломщиками два года назад, предназначались для Android, а для Symbian – только 29,7%. В 2012 ситуация изменилась менее радикально: 79% вредоносного ПО было написано для Android. Отметим, что для iOS написали только 0,7% от общего количества вредных приложений.

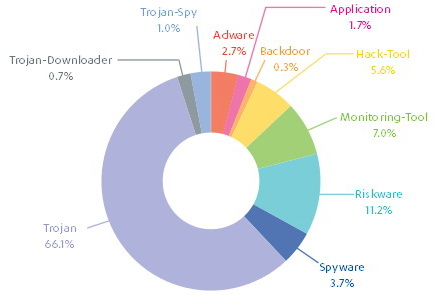
Самые неприятные угрозы для смартфонов в 2012 году.

По словам F-Secure вредоносные действия, произведенные с помощью этих программ, включают в себя установку новых скрытых приложений, нанесение повреждений данным, кражу информации или передачу личных данных пользователей третьим лицам. Подобные проблемы могут возникнуть практически у любого владельца Android-смартфона.

Наибольшую опасность представляют трояны (к их числу относится около двух третей всего вредоносного программного обеспечения, зарегистрированного в 2012 году). Среди других разновидностей называют шпионское программное обеспечение, инструменты взлома и мониторинга. Как правило, подобные приложения попадают на смартфон посредством SMS.

Подпишитесь на новости

Соцсети и сайты предложили штрафовать за рекламу снятия порчи, услуг братвы

Зарабатывать на объявлениях «дам наличку» и «решу вопрос силой» площадкам предлагают запретить под угрозой штрафов и блокировки. Депутат Госдумы от ЛДПР Каплан Панеш хочет обязать сайты объявлений и соцсети проверять публикации до размещения. Перечень запрещённых категорий, по его предложению, должно утвердить правительство.

С такой инициативой парламентарий выступил в беседе с ТАСС. В вышеупомянутый перечень Панеш предлагает включить нелегальное кредитование, академический обман, криминальные услуги и обман потребителей.

В депутатский стоп-лист попали предложения займов от нелегальных кредиторов, написание дипломов и диссертаций за деньги, силовое взыскание долгов и выселение. Отдельное внимание досталось гадалкам и продавцам чудес с обещаниями вернуть мужа за три дня или обеспечить фантастическое похудение.

По мнению Панеша, площадки получают деньги за размещение таких предложений, но прикрываются статусом информационного посредника. Депутат считает, что эта позиция не должна освобождать их от контроля контента.

Для владельцев ресурсов он предлагает административные штрафы, сопоставимые с санкциями за нарушение закона о рекламе. При повторных нарушениях — блокировку сайта. Размеры штрафов в сообщении не названы.

Кроме того, площадки хотят обязать передавать надзорным органам по запросу данные авторов объявлений, чтобы ответственность не заканчивалась удалением публикации.

Для этого Панеш предлагает изменить закон об информации и КоАП. Пока речь идёт об инициативе депутата: о внесённом законопроекте или принятом решении в сообщении не говорится.

Если предложение получит ход, модераторам придётся внимательнее разбираться, где обычная услуга, где сомнительное обещание, а где уже предложение приехать с братвой.

RSS: Новости на портале Anti-Malware.ru