


F-Secure определила самые рискованные мобильные системы

Android стала главной целью хакеров в 2012

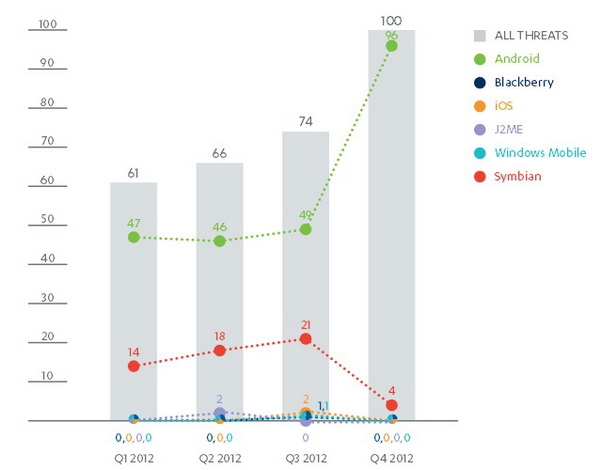
Согласно новейшему отчету F-Secure, во время четвертого квартала 2012 года 96% всех вредоносных программ были написаны специально для Android. Эта мобильная операционная система стала главной целью для хакеров и взломщиков по всему миру.


F-Secure собрала данные за 2010, 2011 и 2012, чтобы предоставить комплексную картину происходящего в сфере безопасности смартфонов. Результаты анализа наглядно показывают, что самые популярные системы, как правило, чаще всего подвергаются атакам.

График, показывающий рост угроз за 2012 год.

В 2010 больше всего червей и вредоносных программ создавалось для Nokia Symbian. По данным F-Secure, 62,5% всех вирусов, написанных в 2010, предназначались специально для Symbian. Впрочем, тогда это была доминирующая платформа. В 2010 только 11,25% всех вредоносных программ предназначались для Android. Еще три года назад это была молодая система, которая не могла похвастаться такой же популярностью, как Apple iOS и BlackBerry OS. Уже в 2011 расстановка приоритетов на хакерской сцене значительно изменилась: две трети всех вредоносных программ, написанных взломщиками два года назад, предназначались для Android, а для Symbian – только 29,7%. В 2012 ситуация изменилась менее радикально: 79% вредоносного ПО было написано для Android. Отметим, что для iOS написали только 0,7% от общего количества вредных приложений.

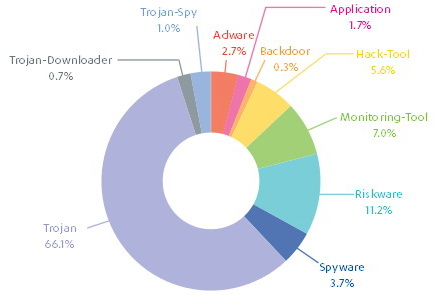
Самые неприятные угрозы для смартфонов в 2012 году.

По словам F-Secure вредоносные действия, произведенные с помощью этих программ, включают в себя установку новых скрытых приложений, нанесение повреждений данным, кражу информации или передачу личных данных пользователей третьим лицам. Подобные проблемы могут возникнуть практически у любого владельца Android-смартфона.

Наибольшую опасность представляют трояны (к их числу относится около двух третей всего вредоносного программного обеспечения, зарегистрированного в 2012 году). Среди других разновидностей называют шпионское программное обеспечение, инструменты взлома и мониторинга. Как правило, подобные приложения попадают на смартфон посредством SMS.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru