

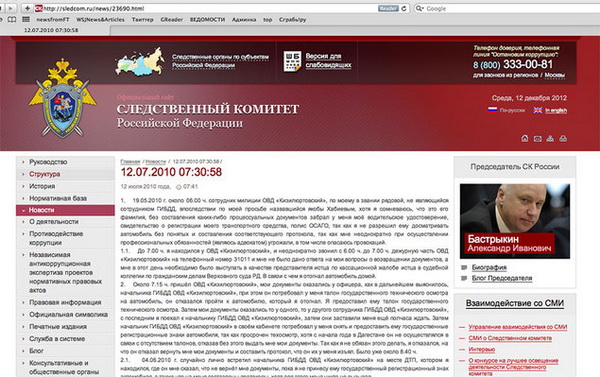

Сбой в Следственном Комитете обнародовал жалобы с 2010 года

Утечка в СК России поставила под удар россиян

На сайте Следственного Комитета Российской Федерации внезапно были опубликованы в широком доступе обращения граждан, поданные через интернет-приемную. Все эти документы публиковались вместе с сообщениями пресс-службы СКР в разделе «Новости».


По сообщению информационного агентства РИА Новости, специалисты активно СКР выясняют причину «технического сбоя». Именно из-за него на сайте Следственного комитета были в широком доступе представлены жалобы и личные данные граждан.

«Произошел технический сбой в работе сайта, который в настоящее время устранен. Причины сбоя выясняются», — сообщает пресс-служба СК.

Отметим, что на сайте в общей сложности было опубликовано около 30 тысяч сообщений, самые ранние из которых были датированы еще 12 июля 2010 года. Во многих сообщениях были опубликованы личные данные жалобщиков. Это вопиющее нарушение действующего законодательства (статья 13.11 КоАП, предусматривает «ответственность за нарушение порядка сбора, хранения, использования или распространения информации о персональных данных»).

Скриншот страницы СК (фото газеты Ведомости).


«Вести» отмечают, что учитывая даты регистрация некоторых заявлений, брешь в защите СК существовала долго, а значит годами техническое несовершенство программного обеспечения не выявлялось работниками ведомства.

Техническая служба СК поспешила удалить все персональные данные граждан с сайта. О причастности к этому событию известных российских или международных хакерских группировок пока ничего неизвестно. Сейчас ведется расследование, в которое, скорее всего, будут вовлечены сотрудники екатеринбургской компании «Сайтсофт», осуществляющей поддержку сайта. За разработку государственного портала фирма получила 5 млн рублей.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru