


Сбой в Следственном Комитете обнародовал жалобы с 2010 года

Утечка в СК России поставила под удар россиян

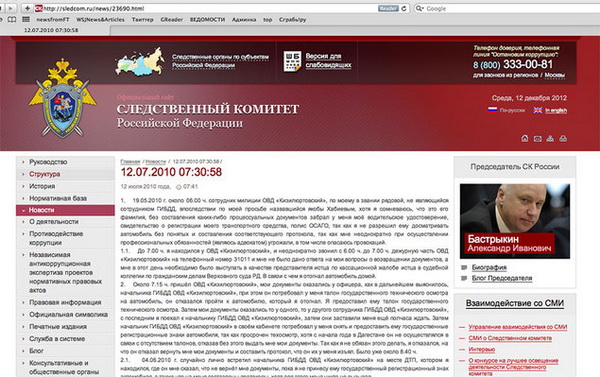
На сайте Следственного Комитета Российской Федерации внезапно были опубликованы в широком доступе обращения граждан, поданные через интернет-приемную. Все эти документы публиковались вместе с сообщениями пресс-службы СКР в разделе «Новости».


По сообщению информационного агентства РИА Новости, специалисты активно СКР выясняют причину «технического сбоя». Именно из-за него на сайте Следственного комитета были в широком доступе представлены жалобы и личные данные граждан.

«Произошел технический сбой в работе сайта, который в настоящее время устранен. Причины сбоя выясняются», — сообщает пресс-служба СК.

Отметим, что на сайте в общей сложности было опубликовано около 30 тысяч сообщений, самые ранние из которых были датированы еще 12 июля 2010 года. Во многих сообщениях были опубликованы личные данные жалобщиков. Это вопиющее нарушение действующего законодательства (статья 13.11 КоАП, предусматривает «ответственность за нарушение порядка сбора, хранения, использования или распространения информации о персональных данных»).

Скриншот страницы СК (фото газеты Ведомости).


«Вести» отмечают, что учитывая даты регистрация некоторых заявлений, брешь в защите СК существовала долго, а значит годами техническое несовершенство программного обеспечения не выявлялось работниками ведомства.

Техническая служба СК поспешила удалить все персональные данные граждан с сайта. О причастности к этому событию известных российских или международных хакерских группировок пока ничего неизвестно. Сейчас ведется расследование, в которое, скорее всего, будут вовлечены сотрудники екатеринбургской компании «Сайтсофт», осуществляющей поддержку сайта. За разработку государственного портала фирма получила 5 млн рублей.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru