

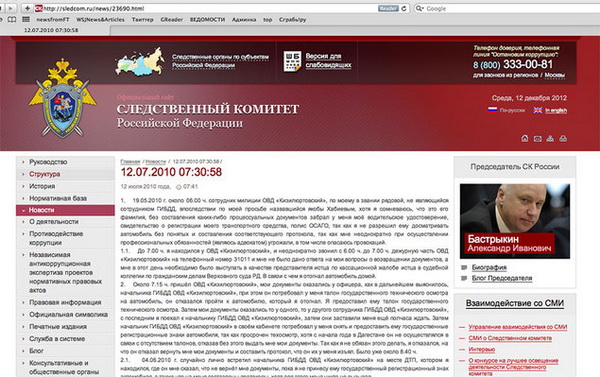

Сбой в Следственном Комитете обнародовал жалобы с 2010 года

Утечка в СК России поставила под удар россиян

На сайте Следственного Комитета Российской Федерации внезапно были опубликованы в широком доступе обращения граждан, поданные через интернет-приемную. Все эти документы публиковались вместе с сообщениями пресс-службы СКР в разделе «Новости».


По сообщению информационного агентства РИА Новости, специалисты активно СКР выясняют причину «технического сбоя». Именно из-за него на сайте Следственного комитета были в широком доступе представлены жалобы и личные данные граждан.

«Произошел технический сбой в работе сайта, который в настоящее время устранен. Причины сбоя выясняются», — сообщает пресс-служба СК.

Отметим, что на сайте в общей сложности было опубликовано около 30 тысяч сообщений, самые ранние из которых были датированы еще 12 июля 2010 года. Во многих сообщениях были опубликованы личные данные жалобщиков. Это вопиющее нарушение действующего законодательства (статья 13.11 КоАП, предусматривает «ответственность за нарушение порядка сбора, хранения, использования или распространения информации о персональных данных»).

Скриншот страницы СК (фото газеты Ведомости).


«Вести» отмечают, что учитывая даты регистрация некоторых заявлений, брешь в защите СК существовала долго, а значит годами техническое несовершенство программного обеспечения не выявлялось работниками ведомства.

Техническая служба СК поспешила удалить все персональные данные граждан с сайта. О причастности к этому событию известных российских или международных хакерских группировок пока ничего неизвестно. Сейчас ведется расследование, в которое, скорее всего, будут вовлечены сотрудники екатеринбургской компании «Сайтсофт», осуществляющей поддержку сайта. За разработку государственного портала фирма получила 5 млн рублей.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru