


AutoRun по-прежнему представляет угрозу под Windows

AutoRun по-прежнему представляет угрозу под Windows

Sophos, McAfee, Symantec и ряд других антивирусных компаний опубликовали предупреждение об угрозе нового червя, который эксплуатирует функцию автозапуска со сменных носителей под операционной системой Windows. Хотя компания Microsoft давно борется с этой угрозой, её так и не удалось устранить полностью, потому что очень большое количество пользователей не устанавливает последние патчи для ОС.

В феврале 2011 года компания Microsoft выпустила патчи для XP, 2003 и Vista, которые отключают автоматическое исполнение инструкций в файле autorun.inf по умолчанию. Дополнительно, выпущен мастер FixIt, с помощью которого можно отключить AutoRun без установки патчей. Опубликована инструкция, как сделать это самостоятельно. Хотя общее число заражений из-за AutoRun.inf снизилось в 2011 году, значительное количество пользователей до сих пор подвергаются опасности, пишет xakep.ru.

Новый червь в классификации Sophos называется W32/VBNA-X, у других компаний он известен как W32/Autorun.worm.aaeb, W32.ChangeUp, а также под другими названиями. Как сообщается, последняя версия этого зловреда стала особенно агрессивной.

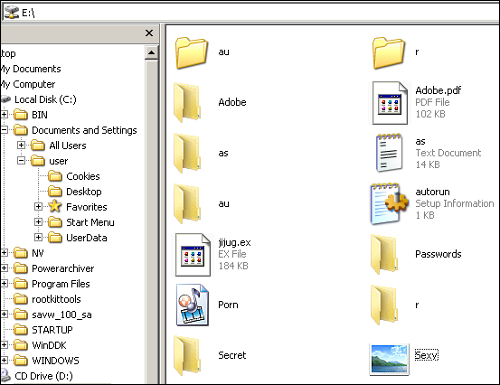
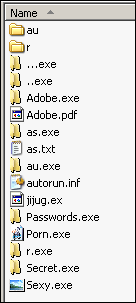
Кроме записи стандартного файла Autorun.inf, червь использует тактику социальной инженерии, а именно — сканирует названия оригинальных папок на диске, делает их скрытыми, а свои вредоносные файлы переименовывает в соответствии с названиями папок, с соответствующими иконками. Таким образом, пользователь может случайно щёлкнуть по значку папки, не подозревая, что тем самым запускает файл .exe.

Вот как выглядит содержимое зараженного диска для пользователя:


То же самое в режиме отображения расширений файлов.


ИИ чуть не отправил американский спецназ на китайский корабль

Американские военные едва не перехватили китайское судно на Ближнем Востоке из-за разведывательного отчёта, собранного при помощи ИИ. Чат-бот неверно определил груз, а аналитик упаковал его выводы в официальный документ, которому начали доверять как обычной разведке.

Как сообщает CNN, весной 2026 года аналитик командования специальных операций запросил у неустановленного чат-бота сведения о грузе китайского судна.

Система объединила открытые данные с секретной радиоэлектронной разведкой и заявила, что корабль перевозит компоненты для ядерной оружейной программы.

Затем аналитик снова использовал ИИ, но уже для оформления выводов в стандартный разведывательный отчёт. Документ разошёлся по американским военным структурам и запустил подготовку к перехвату. По словам источников CNN, самолёты находились в воздухе, а вооружённые бойцы готовились подняться на борт.

Перед началом операции отчёт всё же решили проверить внимательнее. Выяснилось, что ИИ неверно распознал груз и добавил недостоверные сведения. Что именно находилось на судне, CNN установить не удалось.

Один из источников назвал документ полностью выдуманным и заявил, что он едва не спровоцировал войну: нападение на китайский корабль могло быстро перерасти в вооружённый конфликт.

Какой чат-бот использовал аналитик — коммерческий или правительственный — неизвестно. Пентагон и Тихоокеанское командование специальных операций США не ответили CNN на запросы.

Инцидент случился на фоне ускоренного внедрения ИИ в американской армии. Единого стандарта проверки ответов таких систем при этом нет.

RSS: Новости на портале Anti-Malware.ru