


Новый вид мошенничества в Instagram

Новый вид мошенничества в Instagram

Корпорация Symantec сообщает об обнаружении мошеннической кампании, осуществляемой при помощи популярного сервиса Instagram. Пользователям предлагалось подписаться на платную рассылку видео, которое, на самом деле, находится в открытом доступе.

Уже довольно давно объектом спамеров стали социальные сети. Как правило, активность спамеров на том или ином ресурсе возрастает по мере роста его популярности. Похоже, что сервис обмена фотографиями Instagram недавно также стал объектом такого рода мошенничеств.

Впервые эксперты Symantec столкнулись с этим, когда неизвестные пользователи стали оставлять комментарии к фотографиям пользователей, никак не связанные с изображениями.

"Hi there, Get a FREE Game in my Profile, OPEN it up, Get 85.90$ :-) xx"

"Найди БЕСПЛАТНУЮ игру в моем профиле. ОТКРОЙ и получи 85.90$ :-) xx"

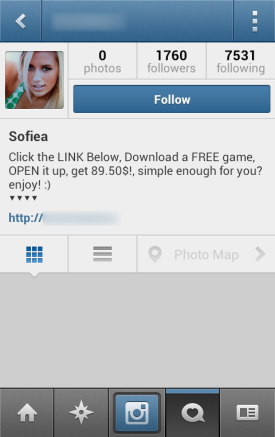
В профиле комментирующего не было опубликовано ни одной собственной фотографии.


Рисунок 1. Созданный аферистами профиль в Instagram


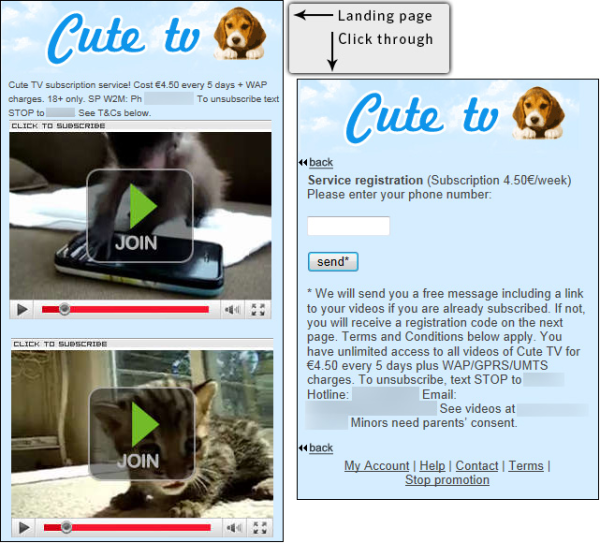
Содержание раздела «о себе» в данном профиле было практически идентично содержанию оставленного комментария, однако, помимо этого, включало укороченную ссылку, ведущую на сайт мобильного сервиса. В рамках этого сервиса «всего за €4.50 в месяц» предлагалась рассылка умилительных видеозаписей с животными. Чтобы воспользоваться этой услугой, нужно было сообщить свой номер телефона, после чего пользователю не пришлось бы смотреть те же самые видео на Youtube бесплатно.


Рисунок 2. Страница платной услуги


Оказывается, такого рода аферы могут быть достаточно прибыльными. Например, на ссылку в профиле чуть больше, чем за месяц, кликнули почти 1000 раз. Если хотя бы небольшая часть этих людей подписалась на услугу, можно сказать, что афера удалась.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru