


Из России стали рассылать меньше спама

Из России стали рассылать меньше спама

 Согласно результатам анализа спам-активности в июне, проведенного экспертами «Лаборатории Касперского», доля нежелательной корреспонденции в почтовом трафике по сравнению с маем увеличилась на 0,4% и составила в среднем 83,3%.


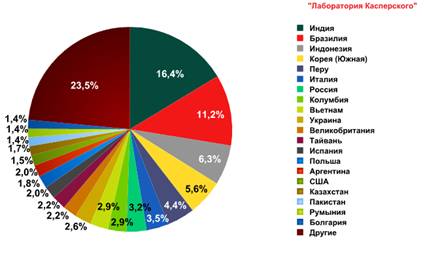
Лидером среди стран — источников спама снова стала Индия. С территории этой страны было распространено 16,35% (+5%) всей мусорной почты. Россия в этом рейтинге заняла 7-е место, а доля спама, распространенного с территории нашей страны, снизилась в июне на 0,7%. В то же время Россия продолжает оставаться лидером по срабатываниям почтового антивируса – больше всего писем с вредоносными вложениями (14,2%) фиксируется экспертами «Лаборатории Касперского» именно в почтовых ящиках россиян. В мире общая доля таких писем в июньском почтовом трафике уменьшилась на 0,3% по сравнению с прошлым месяцем и составила 3,8%.

Страны — источники спама в июне 2011 года

Доля фишинговых писем в общем почтовом потоке по сравнению с маем не изменилась и составила 0,02%. Объектами основного интереса фишеров в июне были PayPal и eBay. Значительно возросла доля фишинговых атак на социальные сети Habbo (+6,25%) и Facebook (+4,07%). Кроме того, в ближайшем будущем эксперты прогнозируют рост интереса спамеров к социальной сети Google+. «Мы ожидаем появление фишинговых писем, эксплуатирующих новую социальную сеть от Google, вступление в которую на сегодняшний день производится только по приглашениям. Злоумышленники могут воспользоваться желанием пользователей попасть в закрытое сообщество, распространяя в письмах с поддельными приглашениями как фишинговые ссылки, так и вредоносный код», – говорит Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского».

Июнь был отмечен продолжением активной борьбы со спамерами. Так, компания Microsoft, которой еще в марте удалось совместно со спецслужбами США отключить ботнет Rustock, планирует вести судебное преследование граждан Российской Федерации, подозреваемых в создании и управлении Rustock, включая возможную инициацию дела в рамках российской правовой системы. В то же время в Японии, благодаря принятию ряда законодательных инициатив, создание, распространение, покупка и хранение вредоносных программ, а также распространение порнографического спама теперь считается уголовным преступлением, сообщает информационная служба «Лаборатории Касперского».

Спамеры традиционно используют интерес пользователей к событиям, имеющим широкий общественный резонанс, в своих корыстных целях. В частности, в июне они предлагали пользователям бесплатные билеты на сеансы последнего фильма о Гарри Поттере. Большое количество спам-рассылок было приурочено к годовщине смерти Майкла Джексона, умершего 25 июня 2009 года. Так, например, ряд сообщений содержал «сенсационную новость» о том, что король поп-музыки не умер, а за текстом следовали ссылки на сайты с вредоносным файлом, дающим возможность удаленного управления зараженным компьютером.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru