


Мобильная вирусология: новые зловреды под новые платформы

Мобильная вирусология: новые зловреды под новые платформы

По результатам исследования «Лаборатории Касперского», за последний год в мире мобильных зловредов произошли серьезные изменения. 


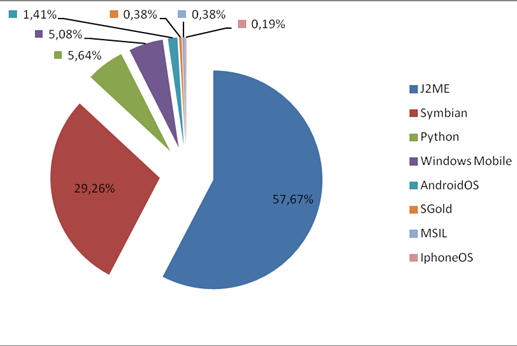
Во-первых, поменялось соотношение различных операционных систем для мобильных устройств, в этой связи изменилась и расстановка сил в среде современных мобильных зловредов. ОС Android уверенно завоевывает популярность, и на данный момент оставила позади Windows Mobile. Операционные системы iOS и Blackberry также увеличили свое присутствие на рынке, а вот Symbian продолжает терять позиции, хотя в мировом масштабе по-прежнему остается лидером.

Во-вторых, список платформ, для которых зафиксированы вредоносные программы, расширился. Теперь к ним добавились iOS (операционная система для iPhone/iPod Touch/iPad) и Android. Так, в августе 2010 года была обнаружена первая вредоносная программа для ОС Android. С тех пор появились не только новые модификации первого зловреда, но и другие вредоносные программы для этой платформы. По прогнозам экспертов «Лаборатории Касперского», со временем их число будет только расти.

Количество зловредов для iPhone, как и раньше, невелико, при этом появившиеся зловреды способны заразить только «разлоченные» (jailbroken) смартфоны. J2ME по-прежнему лидирует в рейтинге модификаций детектируемых объектов, поскольку данная платформа охватывает не только пользователей некоторых смартфонов, но и практически каждого владельца обычного современного мобильного телефона.

Распределение модификаций детектируемых объектов по платформам

В-третьих, вредоносные программы и атаки в целом стали более сложными. Злоумышленники стали использовать различные сочетания уже известных технологий. Так, за счет широкого распространения мобильного Интернета вредоносные программы получили возможность взаимодействовать с удаленными серверами злоумышленников и получать от них обновления и команды. Такие возможности могут использоваться преступниками для создания мобильных ботнетов.

Также 2010 год был отмечен появлением новых способов кражи конфиденциальной информации пользователей и наживы для вирусописателей, создающих зловредов для различных мобильных платформ. Так, одна из обнаруженных вредоносных программ в фоновом режиме пересылала на номер злоумышленника SMS-сообщения, содержащие коды аутентификации для онлайн-банковских операций. Кроме того, впервые за 6 лет истории мобильного вредоносного ПО был обнаружен троянец, который осуществлял звонки на международные платные номера.

В-четвертых, подавляющее большинство обнаруженных за последний год с лишним зловредов нацелены на кражу денег пользователей. «В мире мобильного вредоносного ПО по-прежнему доминируют программы, незаметно отсылающие SMS-сообщения на короткие платные номера, – говорит Денис Масленников, ведущий антивирусный эксперт «Лаборатории Касперского». – Использование SMS-троянцев остается для злоумышленников самым легким и действенным способом заработать деньги. Причина проста: любое мобильное устройство, будь то смартфон или обычный мобильный телефон, непосредственно связано с реальными деньгами пользователя – с его мобильным счетом. Именно этот «прямой доступ» злоумышленники активно используют».

Яндекс с нуля обучил полностью суверенную языковую модель

Яндекс представил Alice AI Foundation LLM — базовую версию новой языковой модели, полностью обученной с нуля. Компания самостоятельно собрала корпус, выбрала архитектуру и гиперпараметры, не используя готовые зарубежные модели.

Как сообщают «Ведомости», Alice AI Foundation содержит 80 млрд параметров и обучена на 18 трлн токенов. Благодаря архитектуре Mixture of Experts при обработке каждого токена активируются только 3 млрд параметров — весь 80-миллиардный коллектив одновременно будить не приходится. Контекстное окно достигает 262 144 токенов.

По внутренним тестам Яндекса, модель делит лидерство с Qwen3.5-35B-A3B-Base на задачах AIME 2026 и превосходит Nemotron-3-Super-120B-A12B-Base в ряде тестов на программирование, используя в четыре раза меньше активных параметров. В русскоязычных фактологических заданиях она также обошла более крупную DeepSeek-V4-Flash-Base с 284 млрд параметров. Впрочем, результаты получены на инфраструктуре самой компании и ещё нуждаются в независимой проверке.

Для оценки знаний, актуальных русскоязычной аудитории, Яндекс разработал бенчмарки WikiWebFacts и HardMultiQA. Первый проверяет знание дат, событий, определений и персоналий, второй — умение работать со сложными вопросами из медицины, права, ИТ и искусства. Наборы заданий, эталонные ответы и протоколы оценки опубликованы вместе с моделью.

Инженеры также переработали оптимизатор, совместив обмен данными между видеокартами с вычислениями и примерно вдвое ускорив шаги оптимизации. Каскад классификаторов сократил затраты на отбор обучающих документов в десятки раз, сохранив около 95% полезных материалов.

Веса, технические материалы и бенчмарки уже доступны на Hugging Face под Apache 2.0. Но это претрейн, а не готовый чат-бот: перед внедрением модель придётся дообучить и настроить. В будущем она станет полигоном для единой рассуждающей модели и ИИ-агентов «Алисы».

Яндекс называет разработку полностью суверенной, однако официальный порядок присвоения такого статуса в России заработает только в марте 2027 года.

RSS: Новости на портале Anti-Malware.ru