



Цифровая инъекция становится трендом в атаках на биометрический кибербез

Цифровая инъекция становится трендом в атаках на биометрический кибербез

Цифровая инъекция становится трендом в атаках на биометрический кибербез

Британская компания iProov, специализирующаяся на биометрической аутентификации, опубликовала отчет о соответствующих киберугрозах по итогам 2022 года. В документе также рассмотрены способы снижения рисков в условиях роста количества атак.

Цифровизация бизнеса и госсектора вызвала рост спроса на удаленный доступ к интернет-услугам. В результате многие организации внедрили биометрические технологии верификации лица, которые считаются наиболее практичным и безопасным решением по удостоверению личности.

Этот тренд подметили также киберпреступники, которые начали проводить сложные атаки на биометрические системы идентификации. В частности, эксперты отметили рост популярности техники digital injection (цифровая инъекция), позволяющей обойти выгрузку с камеры видеонаблюдения.

Как оказалось, современные средства распознавания лиц можно ввести в заблуждение с помощью синтезированного изображения и видеозаписи. Подобные атаки легко автоматизировать, к тому же на черном рынке имеются готовые инструменты, которые можно купить или арендовать.

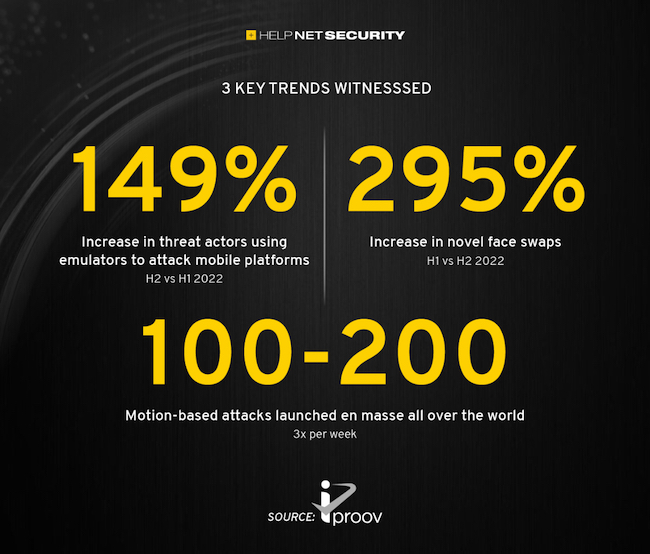
По данным iProov, в прошлом году число инцидентов, использующих цифровые инъекции, в пять раз превысило количество атак на биометрическое предъявление (таких, как замена лица в кадре фотографией или маской).

Растет уязвимость мобильных платформ биометрической верификации и снимаемые с них данные теряют надежность. Киберкриминал теперь использует так называемые эмуляторы — программы, имитирующие поведение мобильных устройств; и число атак, полагающихся на подобный софт, за II квартал возросло в 2,5 раза.

Такой инструмент, как дипфейки, перестал быть диковиной; в прошлом году атаки с использованием этой технологии вышли на новый уровень: злоумышленники научились в реальном времени подменять 3D-изображения в видеопотоках с помощью оверлеев.

Новый вектор получил известность как face swap (перестановка лиц). Современные системы верификации, как пассивной, так и активной, с трудом выявляют подобный подлог, и к середине года количество свопинг-атак увеличилось почти в четыре раза.

В прошлом году также получили распространение массированные атаки на биометрические системы контроля доступа, использующие динамические методы идентификации (основаны на анализе особенностей воспроизведения какого-либо действия: улыбки, кивка, моргания). Злоумышленники в одно и то же время наносят удар в разных вертикалях и регионах, предпринимая по 100-200 попыток верификации в надежде сокрушить платформы.


Полнотекстовая версия годового отчета доступна на сайте iProov (требуется регистрация).

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru