


Windows позволяет обойти проверку драйверов и установить руткит

Windows позволяет обойти проверку драйверов и установить руткит

Windows позволяет обойти проверку драйверов и установить руткит

Условные атакующие могут провести даунгрейд и понизить версию корневых компонентов Windows, что приведет к обходу проверки подписи драйверов — Driver Signature Enforcement и позволит установить в систему руткиты.

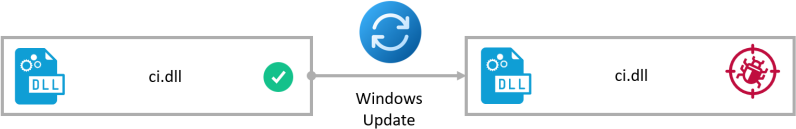
Этот вектор подразумевает получение контроля над механизмом обновления Windows, с помощью которого злоумышленники могут подсунуть полностью пропатченной системе устаревшие компоненты.

Исследователь из компании SafeBreach Алан Левиев попытался предупредить Microsoft о проблеме, однако в корпорации отреагировали холодно: дескать, это не нарушает текущих ограничений ОС и не выходит за рамки безопасности.

Тем не менее, по словам специалиста, с помощью этой бреши можно выполнить код на уровне ядра от лица администратора.

Левиев даже выложил инструмент под названием «Windows Downdate», позволяющий подсунуть системе уязвимые компоненты: DLL, драйверы и т. п.

«Мне удалось внедрить старые уязвимости в полностью пропатченные системы. В частности, речь идет об обходе Driver Signature Enforcement (DSE) и загрузке неподписанных драйверов уровня ядра», — пишет Левиев.

Эксперт назвал свой метод «ItsNotASecurityBoundary» и показал его на примере подмены  файла ci.dll, отвечающей за работу DSE. Вместо нормальной библиотеки Левиев подсунул непропатченную версию, которая игнорировала подписи драйверов.


Видео демонстрации вектора атаки на систему Windows 11 23H2 исследователь выложил на Vimeo:

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru