


Атакующие берут в оборот PoC-эксплойты через 22 минуты после их выхода

Атакующие берут в оборот PoC-эксплойты через 22 минуты после их выхода

Атакующие берут в оборот PoC-эксплойты через 22 минуты после их выхода

Киберпреступникам иногда требуется всего 22 минуты на применение в атаках новых демонстрационных эксплойтов (PoC). Команда Cloudflare Application Security указывает на внушительную оперативность злоумышленников.

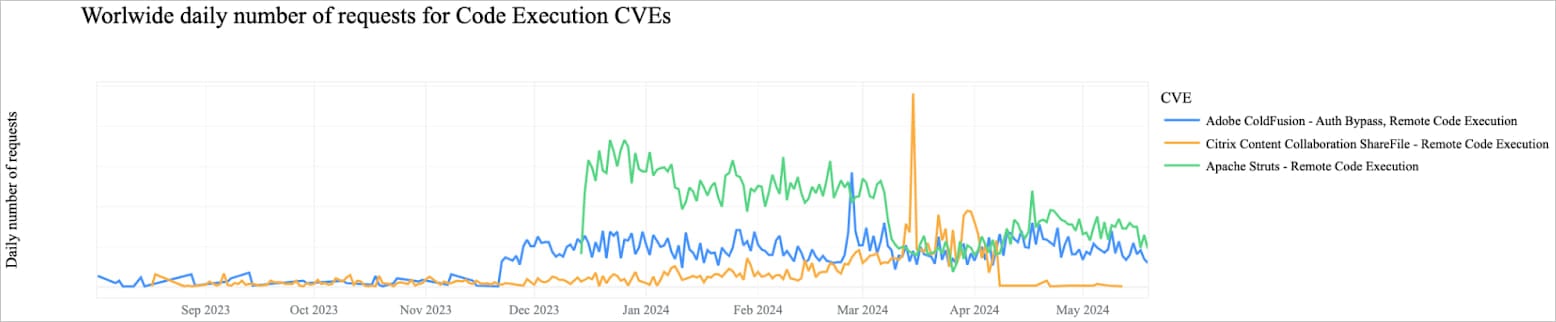
Обрабатывая в среднем 57 миллионов HTTP-запросов в секунду, аналитики из Cloudflare отмечают повышенную активность сканирования на наличие свежих уязвимостей, уже успевших получить CVE-идентификатор.

Далее атакующие сразу же пытаются провести инъекцию команд и задействовать доступные PoC. Наиболее ходовыми брешами у злоумышленников стали: CVE-2023-50164 и CVE-2022-33891 в продуктах Apache, CVE-2023-29298, CVE-2023-38203 и CVE-2023-26360 в Coldfusion, а также CVE-2023-35082 в MobileIron.

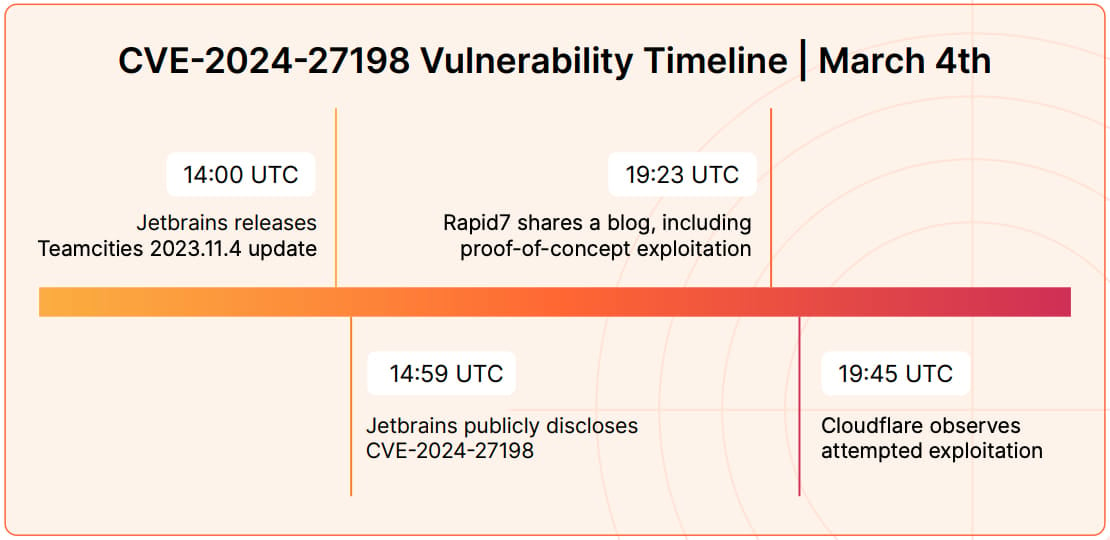
Характерным примером является эксплуатация CVE-2024-27198 (затрагивает JetBrains TeamCity): киберпреступникам понадобились всего 22 минуты, чтобы развернуть соответствующий PoC в атаках.


Специалисты считают, что эффективно бороться с такой скоростью можно только с помощью ИИ-помощника, который поможет оперативно разработать грамотные правила детектирования.

«Скорость применения PoC атаках превосходит ту скорость, с которой люди могут создать правила WAF или установить патчи», — говорится в отчёте Cloudflare.

Эксперты также подчеркнули роль специализации злоумышленников на конкретных категориях уязвимостей и затронутых продуктах. Такой подход помогает развить чёткую стратегию по наиболее быстрому применению эксплойтов в атаках.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru