



Лазейка в Windows позволила загружать вредоносные драйверы уровня ядра

Лазейка в Windows позволила загружать вредоносные драйверы уровня ядра

Лазейка в Windows позволила загружать вредоносные драйверы уровня ядра

Microsoft заблокировала сертификаты для подписи кода, которые использовали китайские киберпреступники. Злоумышленники с помощью лазейки в политике Windows загружали вредоносные драйверы уровня ядра в атакуемые системы.

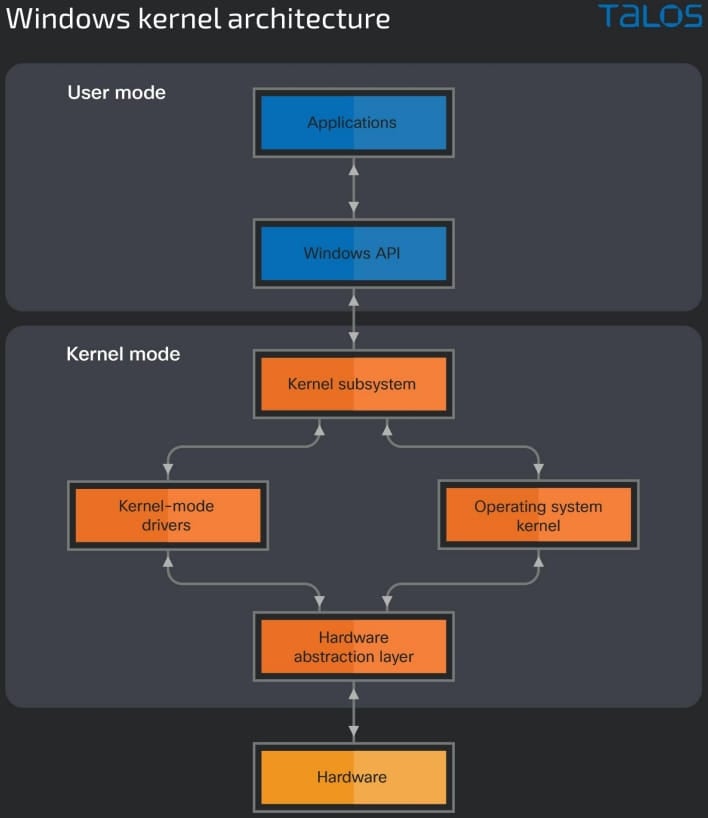
Как вы наверняка знаете, драйверы уровня ядра работают в системе с наивысшим привилегиями (Ring 0). Воспользовавшись такими правами, атакующие могут не только получить полный доступ к целевой машине, но и обеспечить себе незаметное извлечение данных и другую вредоносную активность.

Более того, заполучив на вооружение драйвер уровня ядра, киберпреступники могут завершать практически любой процесс в системе. Даже если речь идет о защитном софте, атакующие могут вмешаться в его работу.


С выходом Windows Vista Microsoft представила новую политику, описывающую, как именно драйверы уровня ядра могут загружаться в ОС. С тех пор разработчики должны присылать свои драйверы на проверку и подписывать их через портал для девелоперов.

Не обошлось и без исключений, поскольку Microsoft нужно было предусмотреть возможные ошибки в работе старых приложений. Корпорация решила позволить загружаться драйверам уровня ядра, если соблюдались следующие условия:

  • Пользователь обновил компьютер с более ранних версий ОС на Windows 10 1607.
  • Функция Secure Boot отключена в BIOS.
  • Драйверы были подписаны с помощью сертификата, выданного до 29 июля 2015 года (обратите внимание на этот пункт).

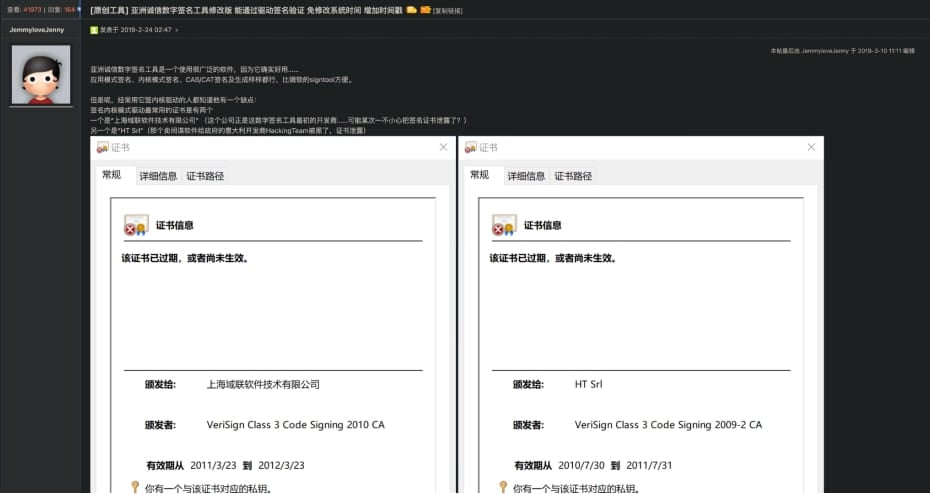
Об активности китайских киберпреступников рассказали специалисты Cisco Talos. Находчивые злоумышленники использовали инструменты с открытым исходным кодом — HookSignTool и FuckCertVerify — для модификации даты подписи вредоносных драйверов. Указав там число до 29 июля 2015 года, атакующие как раз очень удачно вписывались в третье исключение.

HookSignTool впервые появился в 2019 году на одном из китайских хакерских форумов. Инструмент задействует перехват Windows API вместе с легитимной подписью кода для пометки драйверов.


Интересно, что HookSignTool работает неидеально, оставляя в фейковой подписи артефакты. Благодаря этому исследователи всегда могут идентифицировать драйверы, подписанные HookSignTool.


В отдельном отчете Cisco описывается реальный пример — драйвер RedDriver, который как раз подписан с помощью HookSignTool.

Другой инструмент, получивший имя FuckCertVerify, китайские хакеры использовали для изменения временных меток подписи. Он доступен на GitHub с декабря 2018 года в качестве инструмента для читинга в играх.

Как отметили представители Microsoft, корпорация уже прикрыла лазейку и отозвала опасные сертификаты.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru