



CloudSEK признала утечку и винит в этом другую ИБ-компанию

CloudSEK признала утечку и винит в этом другую ИБ-компанию

CloudSEK признала утечку и винит в этом другую ИБ-компанию

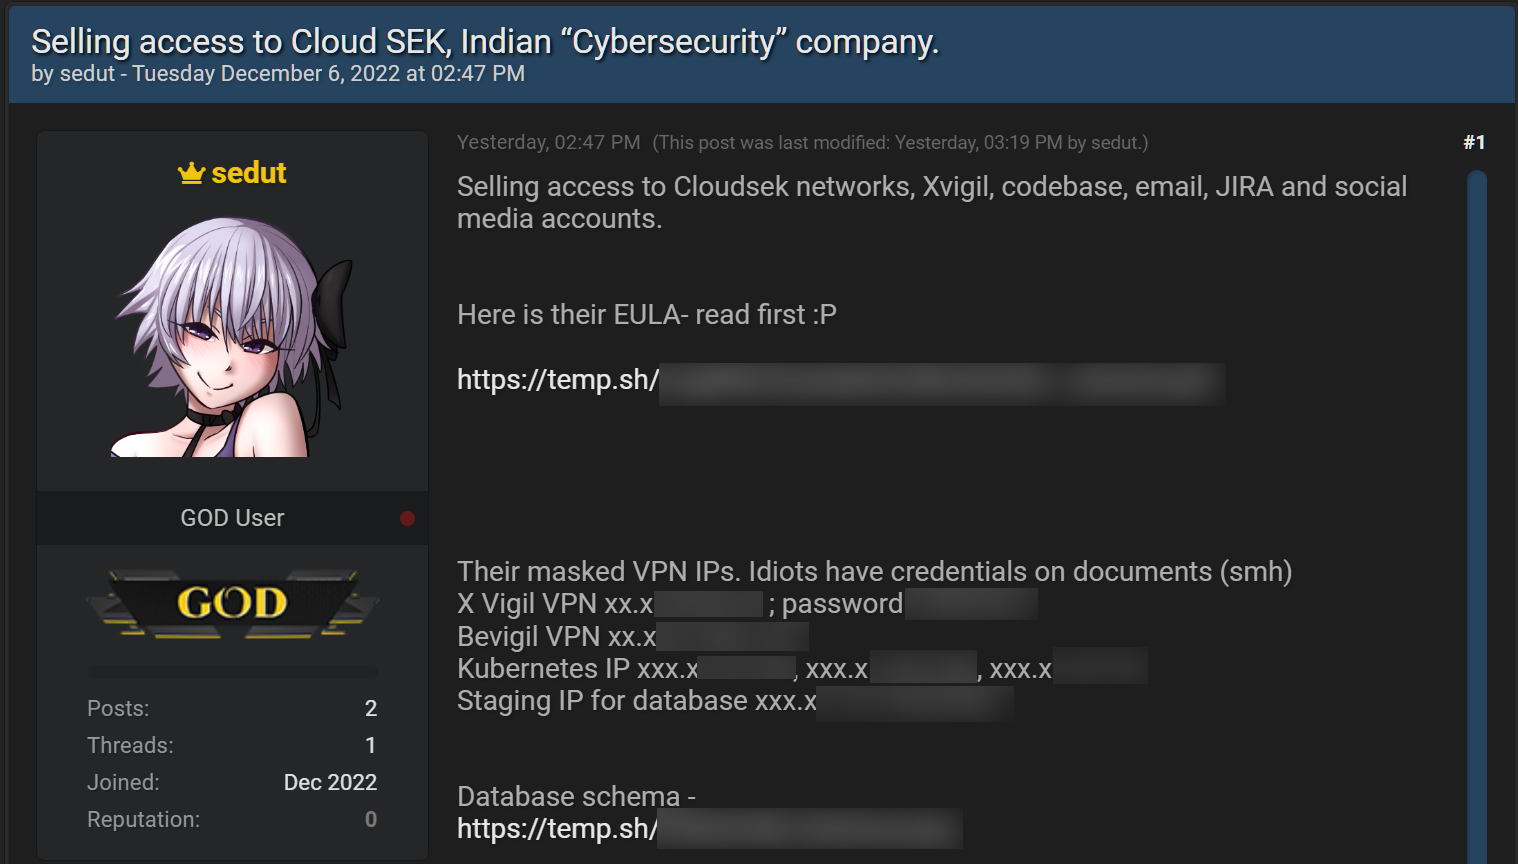
На хакерских форумах появилось объявление о продаже доступа к сетям, инструментам и аккаунтам CloudSEK. Индийская ИБ-компания подтвердила факт утечки и подозревает, что к атаке причастен коллега — злостный нарушитель общепринятых правил и норм конкуренции.

Расследование показало, что продавец, некто sedut, имеет нулевую репутацию в даркнете и создал аккаунт специально для продвижения своего лота. На счету sedut лишь два рекламных поста, посвященных инциденту в CloudSEK, — от 5 и 6 декабря.


Как оказалось, в конце прошлого месяца рабочий лэптоп одного из сотрудников CloudSEK пришлось отдать в сервис из-за возникших проблем. Из ремонта он вернулся с перезалитой Windows и инфостилером Vidar в придачу. Вредонос украл все найденные пароли и куки, данные были выставлены на торги в даркнете и в тот же день куплены для проведения целевой атаки. 

В итоге злоумышленнику удалось взломать Jira-аккаунт владельца зараженного лэптопа и получить доступ к задачам Jira и страницам Confluence с внутренними документами и учебными видео и скриншотами. До базы данных Elastic и исходных кодов продуктов CloudSEK автору атаки, вопреки уверениям, добраться не удалось.

Скомпрометирован Twitter-аккаунт CloudsekXvigil (не основной). Пользовательские данные в целом не пострадали, слиты лишь имена и заказы трех клиентов, оповещенных через Twitter. Репортер BleepingComputer попытался выяснить, кого именно CloudSEK подозревает в проведении целевой атаки, однако в ИБ-компании отказались назвать имя, но пообещали и далее обновлять свою блог-запись по мере выявления подробностей.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru