



Kaspersky и Security Vision объявили о совместимости своих продуктов

Kaspersky и Security Vision объявили о совместимости своих продуктов

Kaspersky и Security Vision объявили о совместимости своих продуктов

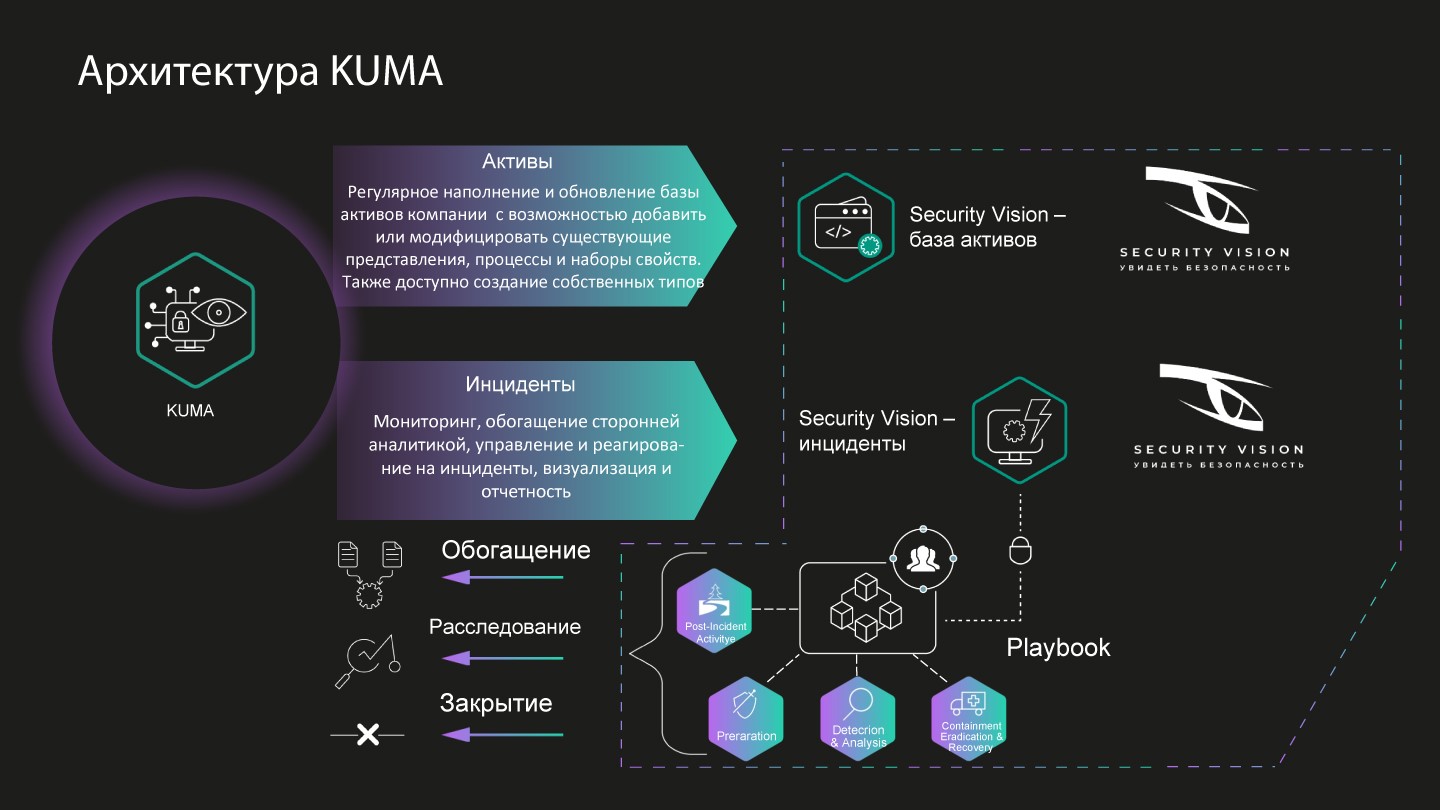
«Лаборатория Касперского» и Security Vision подтвердили совместимость SIEM-системы Kaspersky Unified Monitoring and Analysis Platform (KUMA) и автоматизированной платформы информационной безопасности Security Vision в ходе всестороннего тестирования.

Интеграция включает в себя два потока взаимодействия:

  • информация по IT-активам: Security Vision обогащает внутреннюю базу активов данными из KUMA;
  • информация по подозрениям на инцидент (алертам) и исходным событиям передаётся в рамках двунаправленной схемы взаимодействия.

Работая в связке, продукты дополняют функциональность друг друга: KUMA реализует мониторинг событий на предмет нарушений принятых политик безопасности, а Security Vision автоматизирует процесс расследования и реагирования на выявленные события ИБ. Результат интеграции будет наиболее востребован в компаниях с высоким уровнем зрелости процессов ИБ в рамках их Security Operation Center.

«Российские компании всё чаще сталкиваются с критичными киберинцидентами. Своевременно отразить атаку и минимизировать её последствия возможно при оперативной реакции на неё. По статистике Kaspersky Global Emergency Response Team, в 2021 году более половины инцидентов были выявлены только после наступления неблагоприятных последствий, и в 37% случаев потребовалось более месяца на восстановление бизнес-процессов. Существенно сократить время обнаружения и реагирования позволит автоматизация основных ИБ-функций. Для крупных же компаний, которые работают с большими объёмами данных из множества разных источников, автоматизация — это уже необходимость, — комментирует Дмитрий Стеценко, руководитель направления развития единой платформы кибербезопасности «Лаборатория Касперского». — KUMA — ядро нашей XDR-платформы, один из принципов которой — открытость внешним интеграциям. Взаимодействие с Security Vision IRP дополнит имеющиеся в KUMA коробочные интеграции и значительно расширит возможности наших заказчиков по автоматизации даже самых сложных и ресурсоёмких ИБ-процессов, позволяя, например, выстроить многоэтапные цепочки реагирования на инциденты».

«В современном мире очень важно своевременно и качественно реагировать на возникающие угрозы информационной безопасности, а в текущей геополитической ситуации это особенно актуально. Поэтому возрастает актуальность ИБ-решений от надёжных отечественных поставщиков. Применение комплекса решений KUMA и Security Vision позволит осуществлять непрерывный мониторинг и выявление потенциальных инцидентов кибербезопасности, а также выполнять автоматическое реагирование с целью минимизации их влияния и снижения потерь», — сказал Роман Овчинников, руководитель отдела исполнения Security Vision.

Kaspersky Unified Monitoring and Analysis Platform (KUMA) — решение класса SIEM (Security Information and Event Management), которое предназначено для централизованного сбора, анализа и корреляции ИБ-событий из различных источников данных для выявления потенциальных киберинцидентов и их своевременной нейтрализации. В основе системы лежит микросервисная архитектура, открывающая широкие возможности для гибкого масштабирования и быстрого обновления отдельных модулей. KUMA обладает высокой производительностью — более 300 тысяч событий в секунду (EPS) на один узел, и при этом относительно невысокими системными требованиями для её развертывания.

Security Vision — платформа автоматизации процессов информационной безопасности, мониторинга и реагирования на инциденты кибербезопасности, впервые позволяющая роботизировать исполнение программно-технических функций оператора с долей автоматизации до 95% за счёт:

  • создания элементов саморегулирующихся программных средств с использованием математических методов для высвобождения человека от участия в рутинных операциях и процессах получения, преобразования, передачи и использования информации;
  • использования алгоритмов и методов машинного обучения;
  • использования алгоритмов предиктивной аналитики больших данных и когнитивного поиска информации.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru