



Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Киберпреступники склоняют доверчивых пользователей к установке фейкового апгрейда до Windows 11, который на деле копирует в систему вредоносную программу, ворующую данные из браузера и информацию о криптовалютных кошельках.

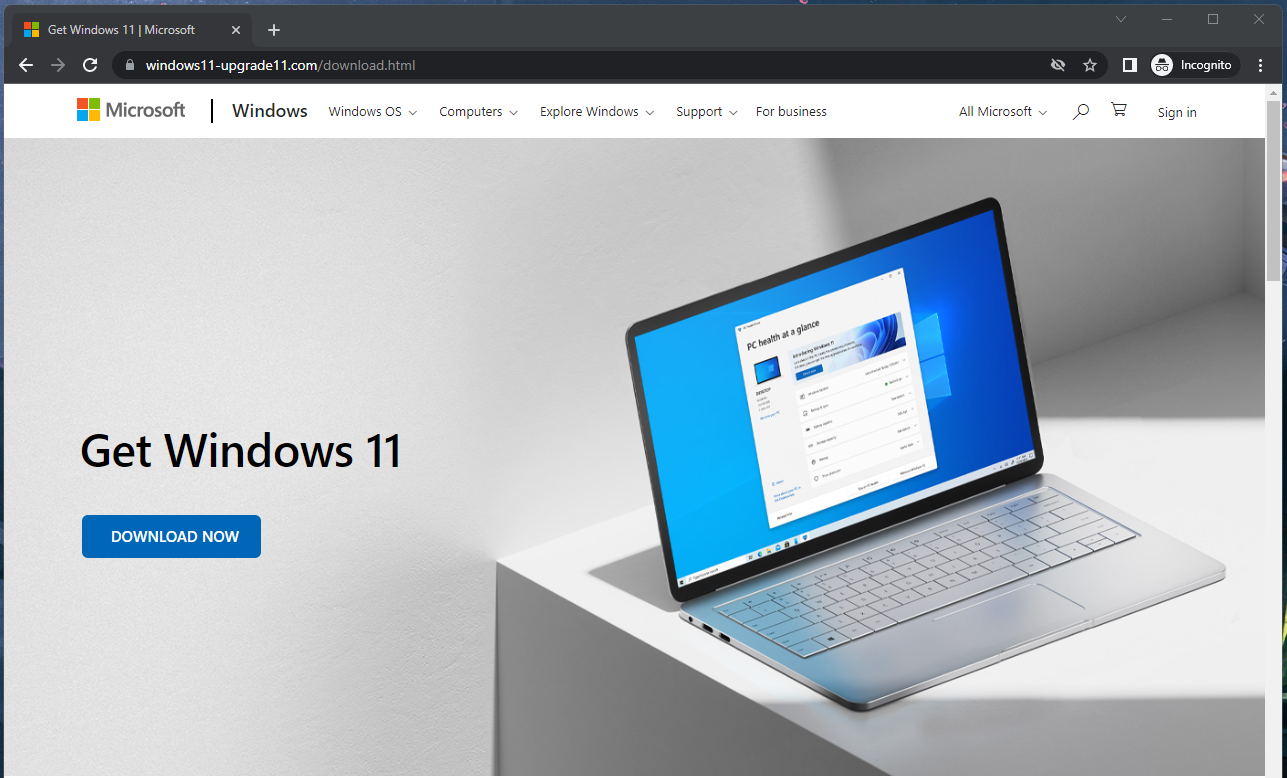
Кампания злоумышленников в настоящее время активна, поэтому стоит с особой бдительностью относиться к предложениям обновить ОС до Windows 11. Мошенники продвигают свои сайты, копирующие официальную веб-страницу Microsoft, через поисковую выдачу.

Как известно, корпорация из Редмонда предлагает пользователям специальный инструмент, который поможет проверить совместимость компьютера с последней версией операционной системы. Единственным условием для запуска этого инструмента является наличие Trusted Platform Module (TPM) версии 2.0, которая установлена на компьютерах не старше четырёх лет.

Киберпреступники, стоящие за фейковым апгрейдом, рассчитывают на то, что потенциальные жертвы не будут заморачиваться по поводу требований Windows 11, а перейдут прямиком к её установке. На момент написания материала вредоносный сайт всё ещё функционировал, в заблуждение пользователей могли ввести логотипы, иконка favicon и кнопка «скачать сейчас».


К слову, эта упомянутая кнопка не работает для тех, кто сидит через TOR или VPN. Обычные же посетители получают файл в формате ISO, содержащий исполняемый файл инфостилера. Исследователи из CloudSEK назвали этот вредонос «Inno Stealer».

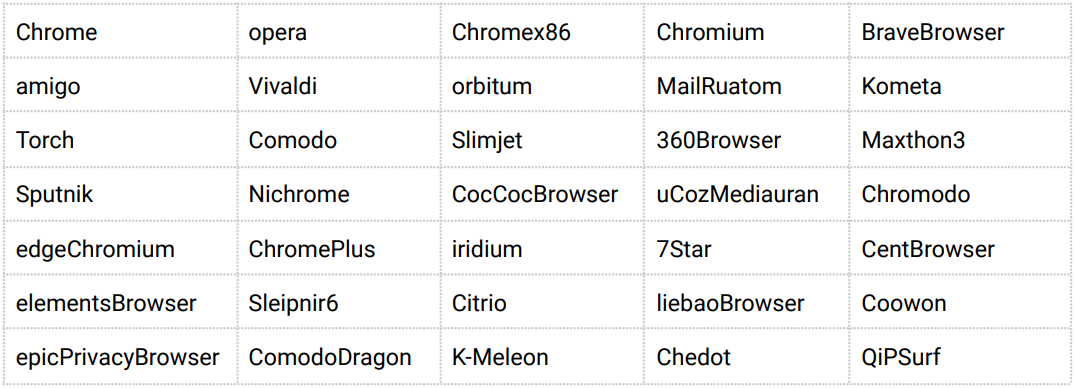
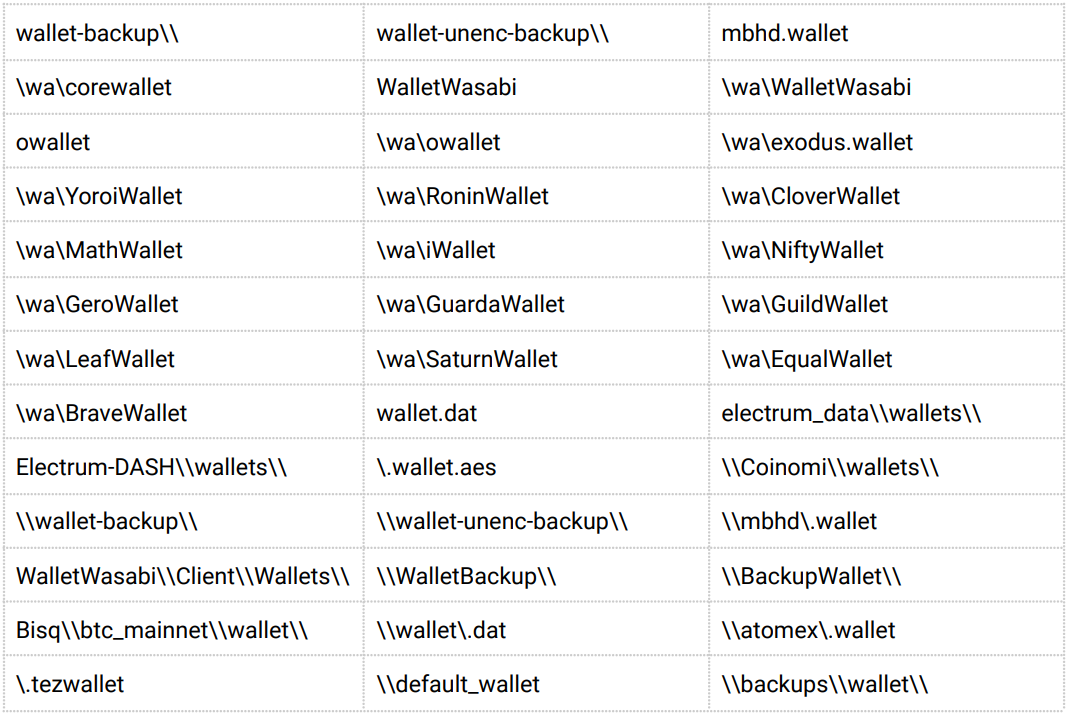
Пробравшись в систему жертвы, зловред начинает сбор информации из популярных приложений, среди которых, например, браузеры Chrome, Edge, Brave, Opera, Vivaldi, 360 Browser и Comodo. Также Inno Stealer интересуется данными криптовалютных кошельков.


Помимо этого, инфостилер может запускать дополнительные вредоносные программы, но делает это исключительно в ночное время, чтобы не вызывать подозрения пользователя. Inno Stealer вполне может вытащить информацию из буфера обмена или подменить её в нём.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru