



Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

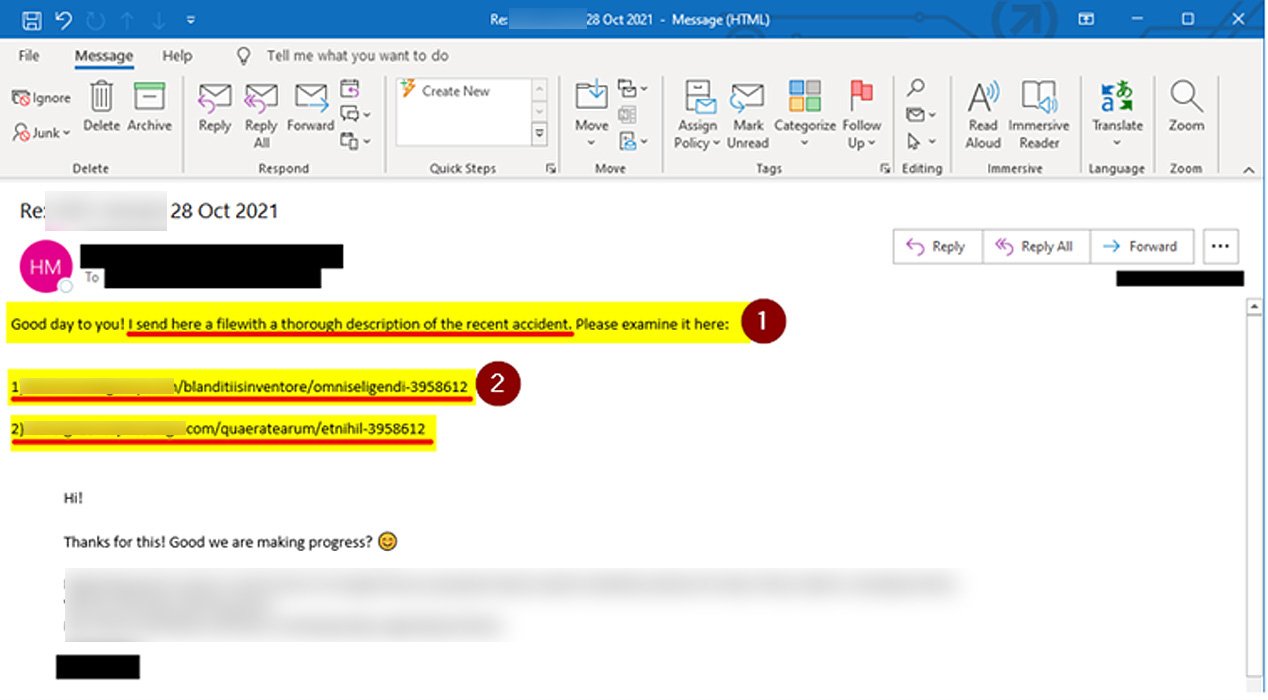
Шведская компания ИКЕА, занимающаяся продажей мебели и товаров для дома, столкнулась с кибератакой. Злоумышленники организовали внутренние фишинговые рассылки, нацеленные на сотрудников ИКЕА, и использовали для этого перехваченные цепочки электронных писем.

Учитывая, что атакующие задействовали реальные корпоративные письма, сотрудникам сложно было не клюнуть на уловку. Как известно, преступники использовали скомпрометированные системы деловых партнёров и поставщиков ИКЕА.

Другими словами, сотрудники шведской компании видели в ящике письма непосредственно от тех, с кем уже ранее велась переписка. Более того, часто фишинговые сообщения приходили в ответ на уже существующую цепочку писем.

ИТ-отдел ИКЕА предупредил работников, что в рассылке содержатся ссылки, заканчивающиеся семью цифрами. Служащим посоветовали не только не переходить по URL, но и в принципе не открывать писем. Обо всех подобных рассылках ИТ-специалисты наказали сообщать через чат Microsoft Teams.


Вся эта кампания киберпреступников началась с эксплуатации уязвимостей ProxyShell и ProxyLogin и компрометации серверов Microsoft Exchange. После получения доступа к серверу атакующие использовали его для отправки фишинговых сообщений в уже существующие цепочки писем.

Изучив сами сообщения и содержащиеся в них ссылки, специалисты BleepingComputer выяснили, что злоумышленники пытаются перенаправить жертв на загрузку архива с именем «charts.zip», в котором хранится вредоносный Excel-документ.

При открытии этот документ предлагал получателю «разрешить выполнение контента», после чего запускался вредоносный макрос. Последний скачивает с удалённого сайта файлы besta.ocx, bestb.ocx, и bestc.ocx и сохраняет их в директории C:\Datop.

Похожие методы используют операторы трояна Qbot (также QakBot и Quakbot) и знаменитого Emotet.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru