



Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак с открытым исходным кодом. С помощью этого инструмента исследователи в области безопасности смогут моделировать сетевые среды и наблюдать за их устойчивостью к атакам «киберпреступника», который в этом случае управляется посредством искусственного интеллекта (ИИ).

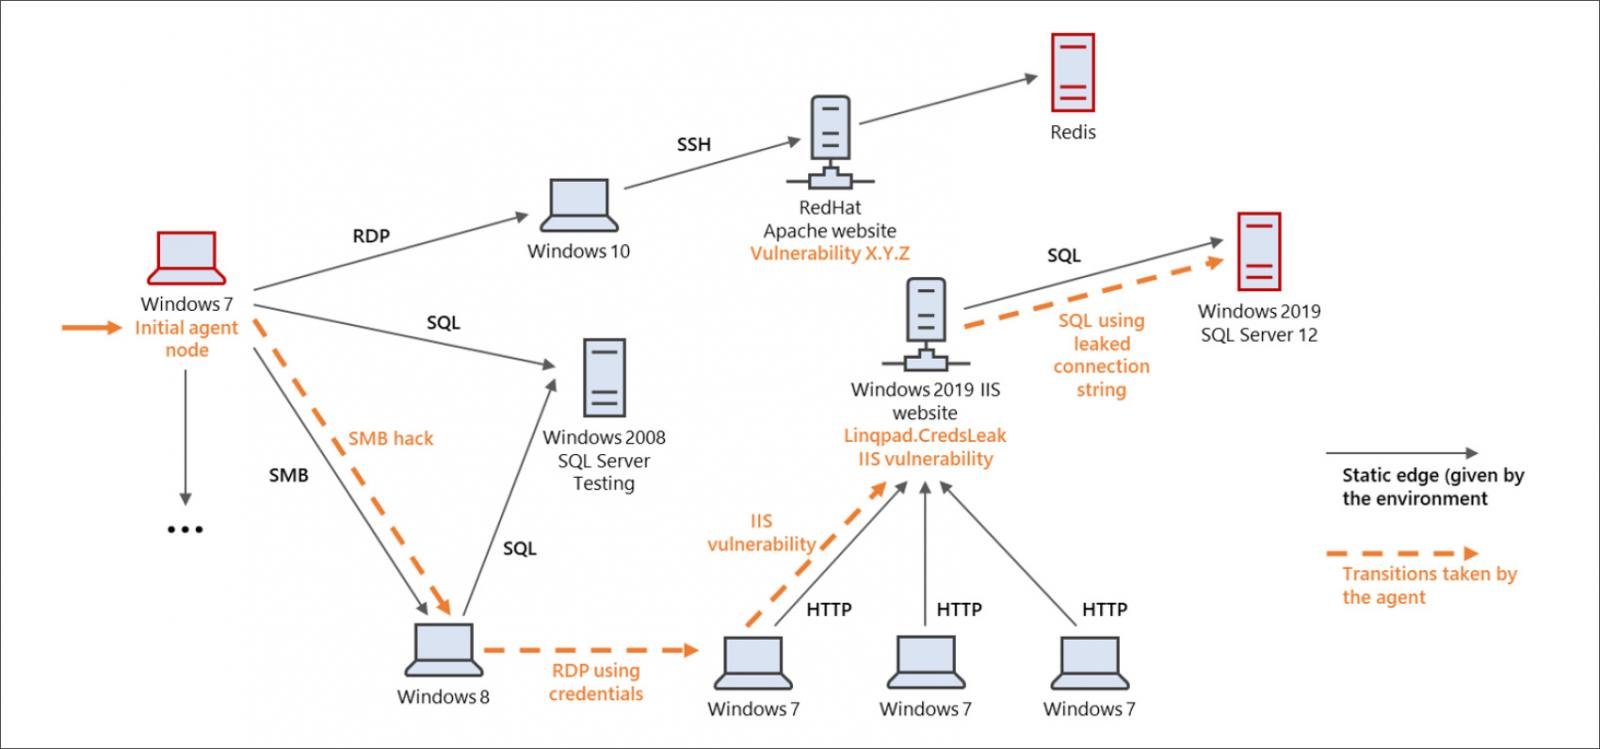
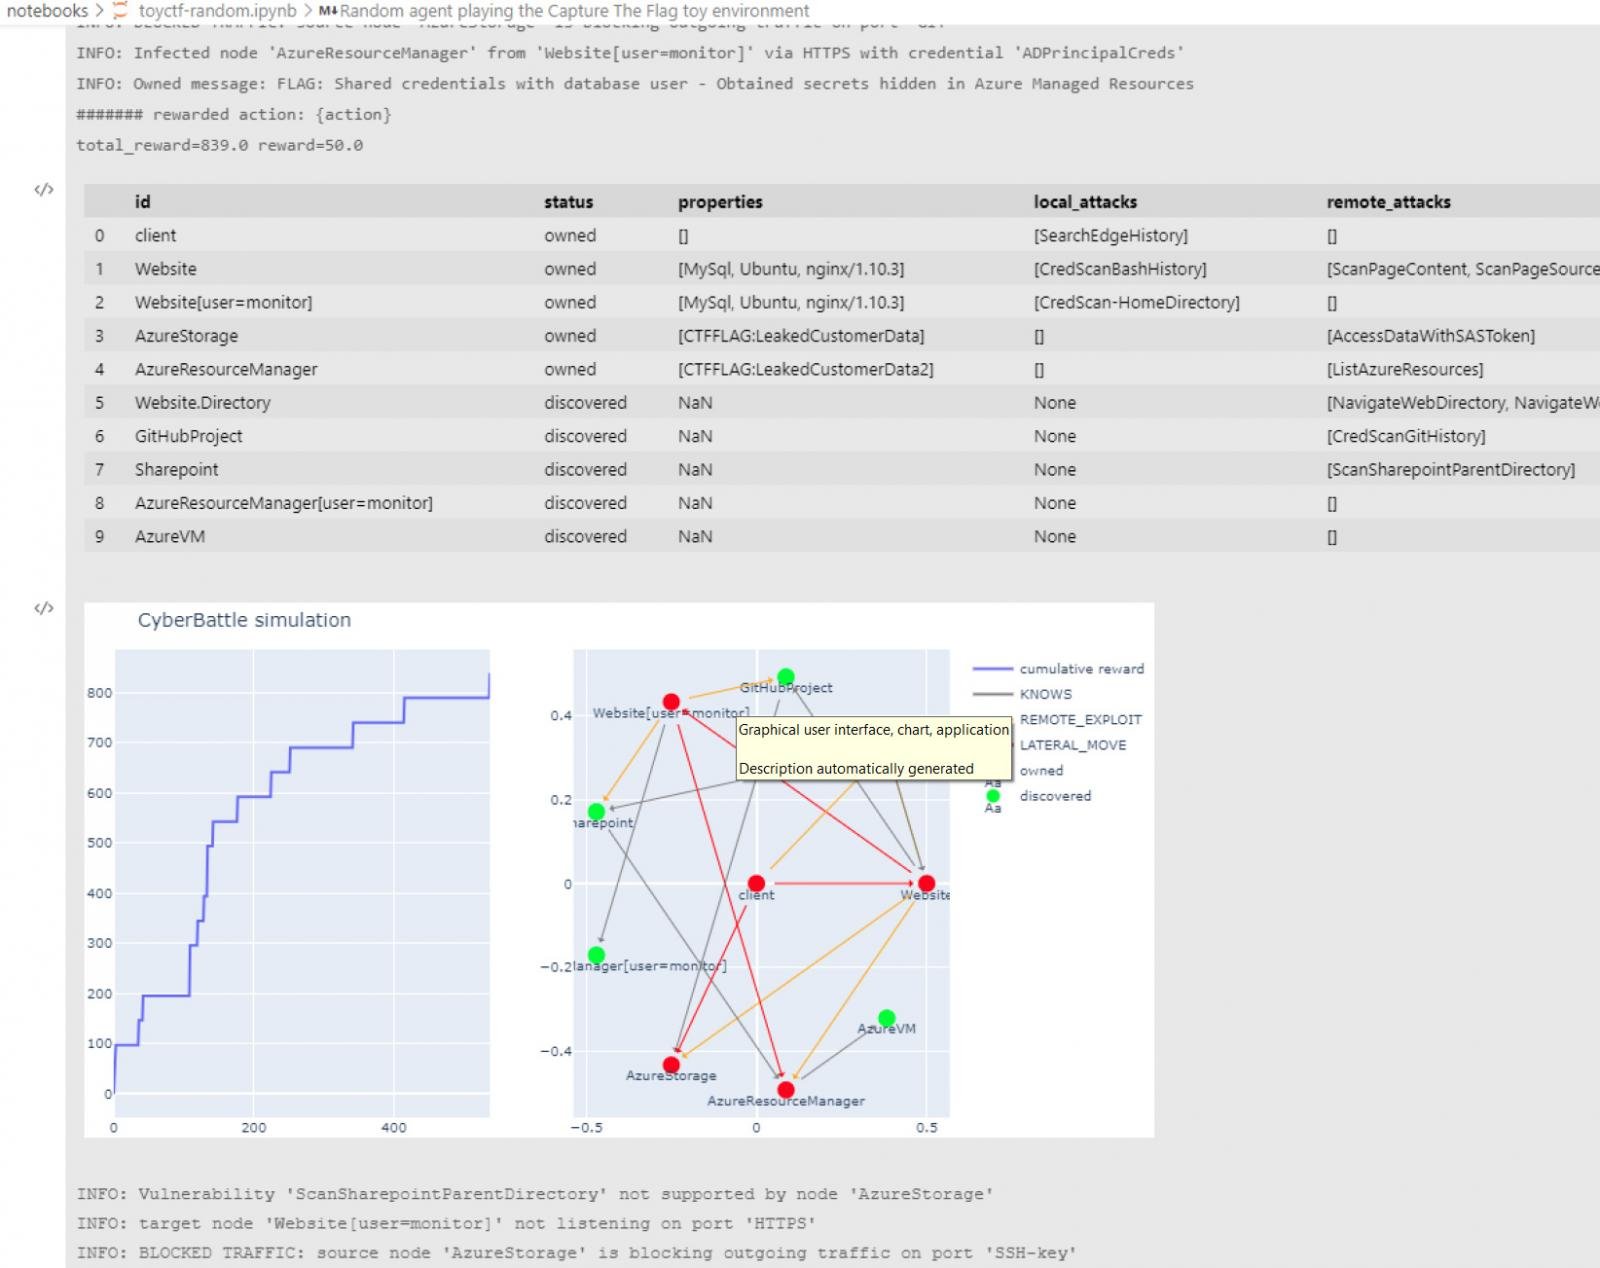
Проект, получивший имя CyberBattleSim, использует Python-платформу Open AI Gym. По словам команды Microsoft 365 Defender Research, разработавшей этот симулятор, CyberBattleSim воспроизводит латеральное перемещение злоумышленника по сети, которое обычно можно наблюдать после взлома.


«Созданная симулятором среда состоит из сети нод и параметризована неподвижной сетевой топологией. Набор заранее помещённых уязвимостей позволяет продемонстрировать, как "атакующий" будет эксплуатировать их и передвигаться внутри сети», — пишут эксперты Microsoft 365 Defender Research в блоге.

«Таким образом, с помощью нового симулятора можно протестировать защитные механизмы, задача которых — наблюдать за сетевой активностью и действиями искусственно созданного злоумышленника».


Есть мнение, что большинство симулированных действий очень быстро попадёт под алерты от XDR- и SIEM-систем, однако создатели CyberBattleSim надеются, что новый инструмент поможет специалистам лучше понять принцип, с которым искусственный интеллект подходит к действиям в скомпрометированной сети. Другими словами, основная задача CyberBattleSim — научить безопасников защищаться от подобных кибератак.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru