



Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

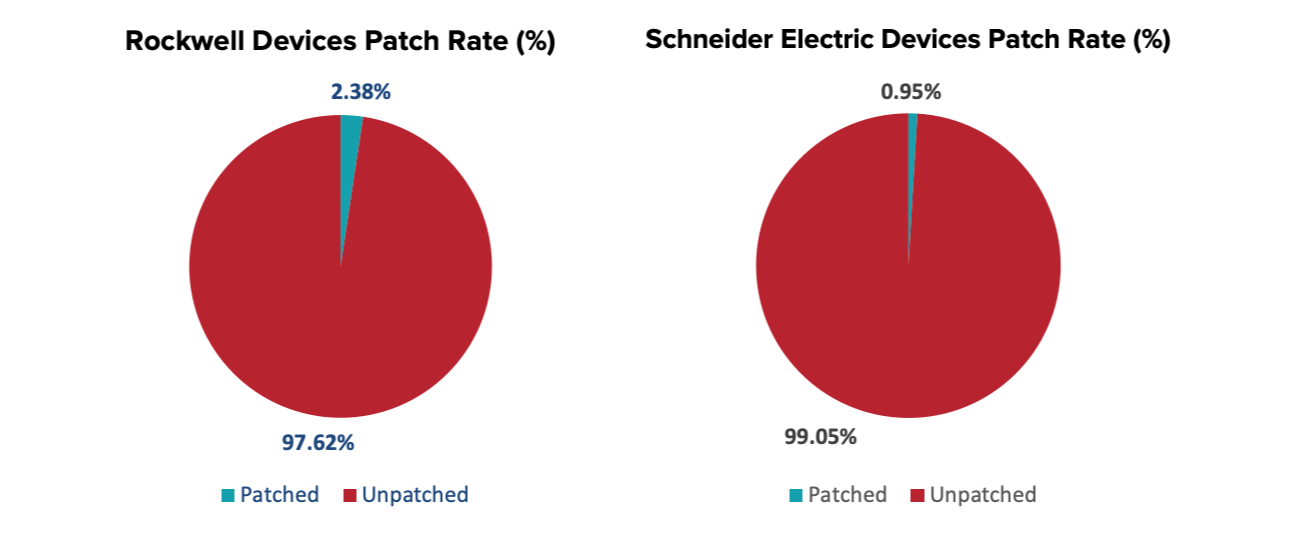
Одиннадцать уязвимостей, объединенных под именем Urgent/11, были обнародованы в августе 2019 года. Пять багов с общим названием CDPwn объявились в начале этого года и тогда же получили заплатки. Тем не менее, 97% устройств, подверженных Urgent/11, и 80% устройств, уязвимых к CDPwn-атакам, до сих пор не пропатчены.

Критические уязвимости Urgent/11 (PDF) были выявлены в операционной системе VxWorks производства Wind River и ряде других RTOS (real time operating system, ОС реального времени). Все опасные проблемы, включая шесть RCE, привязаны к стеку протоколов TCP/IP и присутствуют во всех версиях VxWorks, выпущенных за последние 13 лет.

Большинство багов Urgent/11 позволяют захватить контроль над целевым устройством без аутентификации и взаимодействия с пользователем. По оценке Armis, на момент раскрытия уязвимостей они затрагивали свыше 2 млрд устройств, используемых для управления медицинским оборудованием, объектами корпоративной значимости, технологическими процессами в промышленности.

Наличие Urgent/11 публично признали более 30 вендоров, в том числе Rockwell Automation, Schneider Electric и Siemens. Многие из них опубликовали предупреждения и выпустили патчи для своих продуктов. Насколько известно, злоумышленники даже не пытались использовать эти уязвимости в атаках.

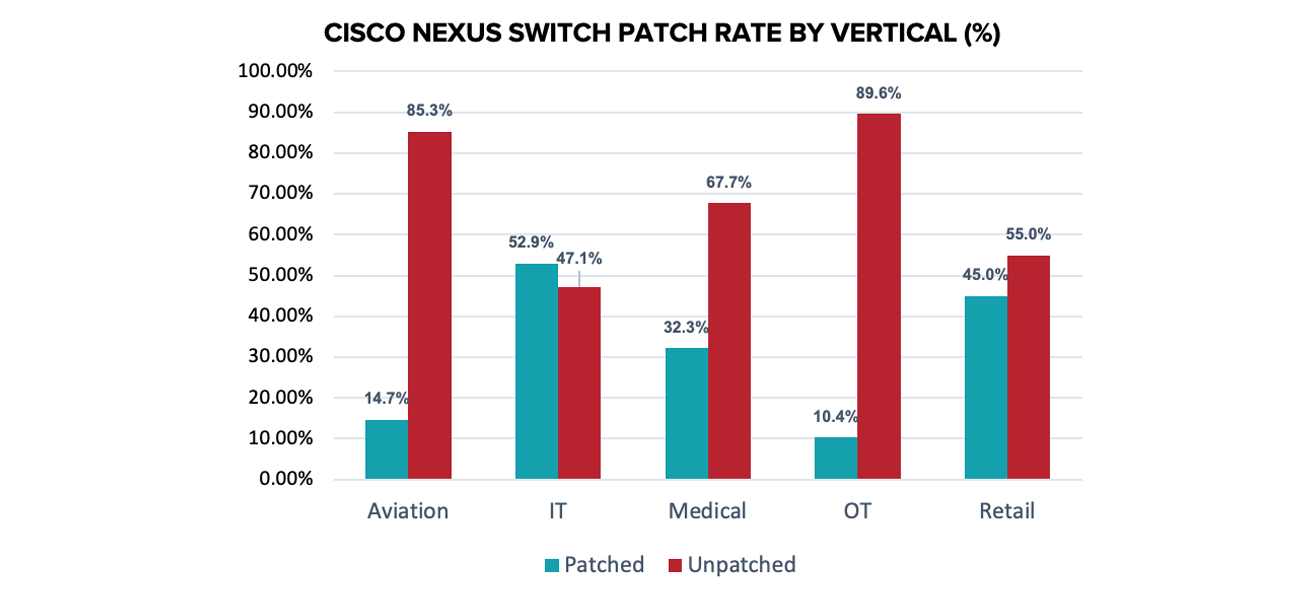
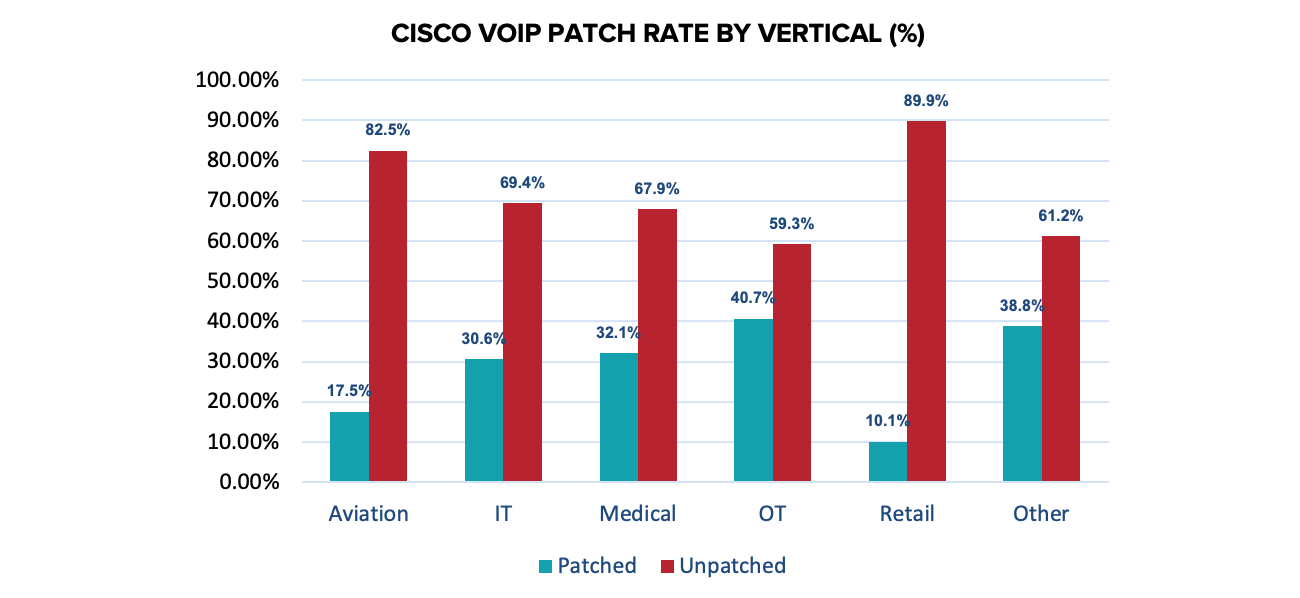
В появлении CDPwn (PDF) повинен проприетарный протокол обнаружения сетевых устройств — CDP (Cisco Discovery Protocol, протокол обнаружения сетевых устройств Cisco). Проблемы этого протокола, по оценкам, затрагивают десятки млн продуктов Cisco, включая роутеры, свитчи, IP-камеры и устройства VoIP-связи с версиями прошивок, вышедшими за последние 10 лет. Одна из уязвимостей CDPwn недавно засветилась в целевых атаках китайских хакеров.

Аналитики из ИБ-компании Armis имеют возможность отслеживать уязвимость оборудования по версии прошивки. В настоящее время облачная платформа Armis позволяет мониторить 280 млн устройств, используемых в критически важных отраслях.

Для выявления уровня патчинга Urgent/11 исследователи составили контрольную выборку из ПЛК производства Rockwell Automation и Schneider Electric. Присутствие CDPwn они отслеживали по состоянию свитчей Cisco Nexus и VoIP-устройств серий 78xx и 88xx. Результаты проверки в обоих случаях оказались плачевными.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru