



Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Известный исследователь в области кибербезопасности Трой Хант проанализировал свежую базу скомпрометированных данных, в которой якобы присутствуют логины и пароли более чем от 226 миллионов аккаунтов. Специалист попытался выяснить, есть ли достаточные основания для внесения БД в его сервис Have I Been Pwned (HIBP).

В руки Троя Ханта попал файл «Cit0day.in_special_for_xss.is.zip», который весил в сжатом состоянии 13 Гб. Внутри ZIP-архива оказались две папки: «Cit0day [_special_for_xss.is]» и «Cit0day Prem [_special_for_xss.is]».

Далее Хант обнаружил целый зоопарк. Например, в первой директории он нашёл 14 669 .rar-файлов, а во второй — 8 949 таких же архивов. Содержимое файлов исследователь выложил на GitHub (первый файл и второй файл).

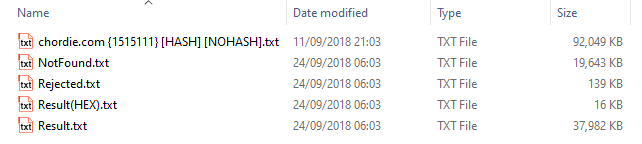
После этого специалист проанализировал архив «chordie.com {1.515.111} [HASH+NOHASH] (Arts)_special_for_XSS.IS.rar», поскольку он был наиболее объёмным. Внутри лежали пять текстовых файлов.


Самый крупный из .txt-файлов включал 1,5 млн строк, состоящих из адреса электронной почты и пароля в виде хеша MD5.

«Однако можем ли мы доверять указанной в файлах информации? Действительно ли связка "имейл-пароль" подлинная. Я проверил актуальность данных на площадке chordie.com, форуме для гитаристов», — рассуждает Трой Хант.

В результате оказалось, что указанный адрес электронной почты действительно есть в базе сайта — он принадлежит пользователю с ником «trawis». Хант заключил, что слитые учётные данные не являются фейком.

Всего в базе насчитывается 226 883 414 логинов и паролей. Если считать все данные валидными, то пользователям необходимо как можно скорее поменять пароли от своих аккаунтов. Напомним, что подобные утечки могут использоваться в дальнейшем в атаках с подбором паролей.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru