



Операторы шифровальщика Maze приостанавливают свои кибератаки

Операторы шифровальщика Maze приостанавливают свои кибератаки

Операторы шифровальщика Maze приостанавливают свои кибератаки

Киберпреступная группировка, стоящая за распространением известного вымогателя Maze, решила свернуть свои операции. Отметим, что операторы именно этого шифровальщика стали одними из самых успешных на этом поприще.

Атаки Maze стартовали в мае 2019 года, уже к ноябрю злоумышленники ощутимо прибавили в масштабах своих кампаний.

Распространяющие Maze киберпреступники одними из первых начали применять тактику двойного вымогательства: они не только шифровали важные файлы, но перед этим похищали их. Такой подход позволял угрожать несговорчивой жертве публикацией конфиденциальных данных.

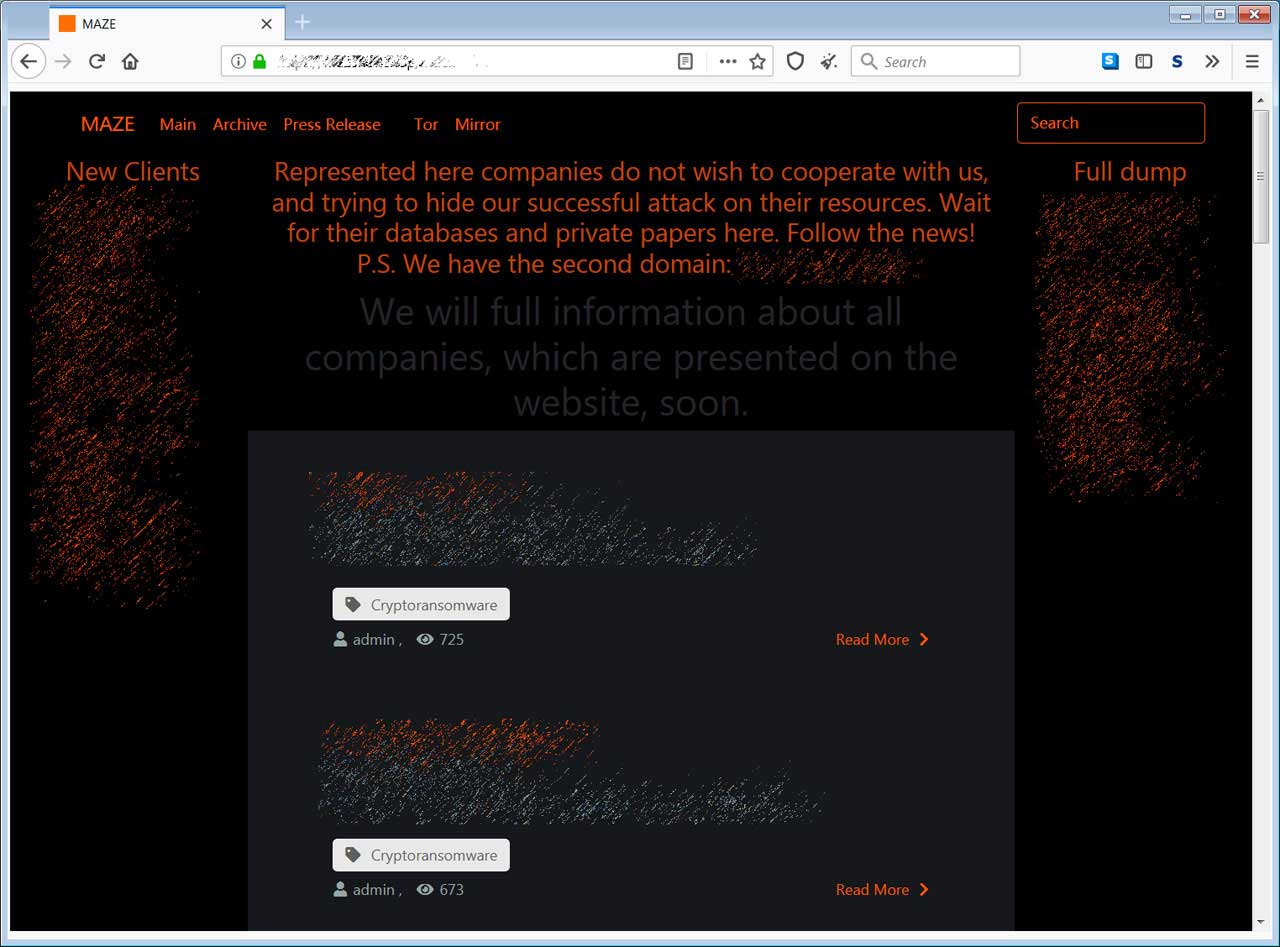
Группировка почти сразу запустила собственный веб-сайт «Maze News», на котором преступники публиковали украденные данные жертв, отказавшихся заплатить за восстановление файлов. Также на ресурсе публиковались так называемые пресс-релизы группы, предназначавшиеся для журналистов.


В этом году операторы Maze отметились атаками на крупные корпорации: Southwire, City of Pensacola, Canon, LG Electronics, Xerox. Теперь же злоумышленники решили приостановить операции, как это ранее сделали распространители GandCrab.

В настоящее время кибергруппировка призывает всех дождаться официального пресс-релиза о прекращении деятельности.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru