



Уязвимые патчи открыли хакерам доступ к контенту The Last of Us Part II

Уязвимые патчи открыли хакерам доступ к контенту The Last of Us Part II

Уязвимые патчи открыли хакерам доступ к контенту The Last of Us Part II

Уязвимость в патчах от разработчика игр Naughty Dog позволила хакерам получить доступ к закрытому контенту из готовящейся к выходу игры The Last of Us Part II. По словам исследователей, все конфиденциальные данные хранились в ведре Amazon S3.

Напомним, что ещё неделю назад Сеть взорвалась наполненными спойлерами роликами из ещё не вышедшей игры.

Теперь же утечка из ведра Amazon S3 — дело рук неизвестной группы киберпреступников. Ходят слухи, что за сливом также может стоять экс-сотрудник Naughty Dog, затаивший на компанию обиду.

Как объяснил один из тестеров игры под псевдонимом PixelButts, выявление и эксплуатация уязвимости и утечка видеоматериалов The Last of Us Part II — два разных события, которые не связаны между собой практически ничем.

PixelButts посвятил инциденту серию твитов, в которых пытался выяснить, как злоумышленники смогли получить несанкционированный доступ и как, собственно, произошла сама утечка.

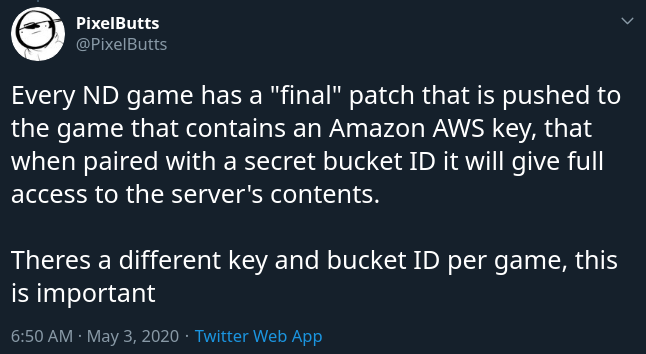
Исходя из имеющейся на сегодняшний день информации, Naughty Dog выпустила для своих игр финальные патчи, в которых содержались ключи Amazon Web Services. Каждый игровой проект хранился в собственном ведре.

Если правильно подобрать конкретный ключ к конкретной игре, можно получить полный контроль над всем контентом.

PixelButts считает, что саму уязвимость обнаружили ещё в январе. Сам исследователь узнал о ней уже в феврале, после чего без промедления уведомил Naughty Dog о проблеме безопасности.

Однако киберпреступники успели использовать брешь, благодаря которой им удалось получить доступ к контенту The Last of Us (TLoU1).

Подпишитесь на новости

Сколько на самом деле стоят Claude и GPT российскому бизнесу

Подключить нейросеть оказалось проще, чем разобраться, сколько она на самом деле стоит компании. К цене токенов добавляются комиссии, курс посредника и налоги, а оплачиваемые рассуждения модели могут заметно раздуть расход. Короткий ответ ИИ ещё не означает короткий счёт.

Основатель сервиса Heli Виталий Нагай разобрал расходы и организационные риски доступа к зарубежным моделям для российских компаний. Автор сам работает на этом рынке и прямо обозначает свою заинтересованность.

В приведённом им примере отдел поддержки отправляет 20 тысяч запросов в месяц. Если учитывать только видимый ответ, получается $240. Если добавить токены рассуждений — уже $480. Дальше итог меняют условия оплаты и посредника.

Для сравнения поставщиков автор предлагает считать фактически заложенный курс: разделить рублёвое списание за запрос на его стоимость по долларовому прайсу разработчика модели. Внутренние кредиты и красивые тарифные таблицы при таком подходе перестают скрывать переплату.

Отдельная проблема — контроль. Личная подписка сотрудника оставляет компании вопросы о документах, рабочих данных и доступе к истории. Российский посредник может упростить расчёты, но сам по себе не отменяет ограничений зарубежного провайдера.

Перед закупкой автор советует проверять детализацию списаний, документы, условия хранения данных и возврата остатка. И выдавать отдельные ключи с лимитами: зацикленный скрипт тоже умеет осваивать бюджет.

RSS: Новости на портале Anti-Malware.ru