



В официальном баг-трекере Google найдены три серьезные уязвимости

В официальном баг-трекере Google найдены три серьезные уязвимости

В официальном баг-трекере Google найдены три серьезные уязвимости

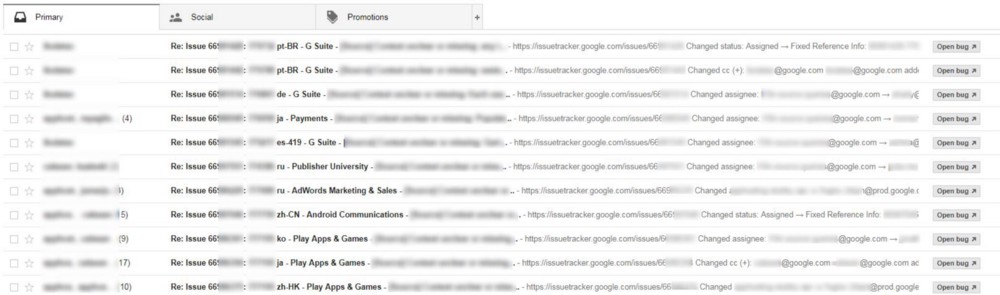
В официальном трекере Google были обнаружены три уязвимости, которые злоумышленники могут использовать для выявления брешей. Нашедший эту дыру безопасности Алекс Бирсан (Alex Birsan), румынский эксперт, утверждает, что этот баг может позволить хакерам получить доступ к уязвимостям, которые еще не были исправлены в продуктах Google.

Эти три бреши затронули Google Issue Tracker (также известное как Buganizer) – приложение, отслеживающее сообщения об ошибках и проблемах безопасности в продуктах Google.

«Buganizer является центральной системой отслеживания ошибок, поэтому весьма вероятно, что в ней также хранятся уязвимости внутренних систем Google. Я провел минимальное исследование, но могу сказать, что там куда более интересная информация, если покопаться», - сказал Бирсан в интервью Bleeping Computer.

Обычно только сотрудники Google и эксперты в области уязвимостей имеют доступ к Buganizer, это строго ограниченный доступ, имеется только к сообщениям, которые они должны исправить.

Бирсан, являющийся разработчиком на Python в румынской компании, специализирующейся на кибербезопасности, говорит, что он выявил ошибки в период с 27 сентября по 4 октября. Он обнаружил три проблемы:

  • Способ регистрации адреса электронной почты в домене @google.com с использованием общей схемы именования адресов электронной почты Buganizer.
  • Способ подписки и получения уведомлений об ошибках, к которым у него не должно было быть доступа.
  • Способ обмана API Buganizer, который может помочь получить доступ к каждой уязвимости.

Google выплатила исследователю $3 133 за обнаружение первой ошибки, $5 000 за обнаружение второй и $7 500 за третью. Примечательно, что компания очень оперативно отреагировала за сообщение Бирсана.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru