

Telegram внезапно попросил Premium за цитаты — но, похоже, это баг

Telegram внезапно попросил Premium за цитаты — но, похоже, это баг

Telegram внезапно попросил Premium за цитаты — но, похоже, это баг

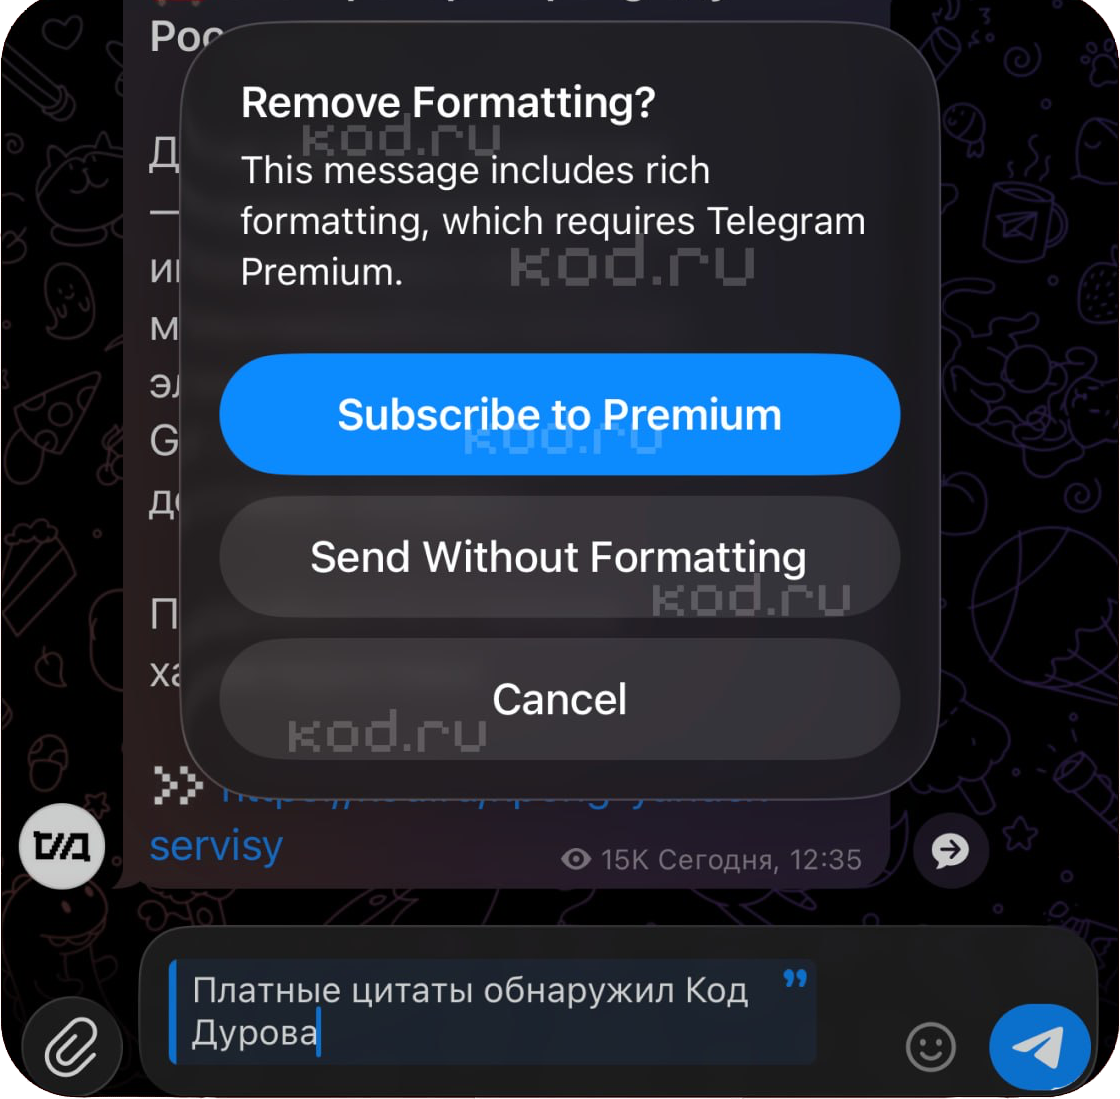
В Telegram у части пользователей появилась странная плашка: при попытке оформить цитату мессенджер предлагает оформить подписку Premium. Формально платными в Telegram действительно могут быть некоторые возможности расширенного форматирования и Markdown.

На проблему обратил внимание телеграм-канал «Код Дурова». Но обычные цитаты к премиальным функциям относиться не должны.

Поэтому новая плашка выглядит не как очередная монетизация всего живого, а скорее как техническая ошибка.


Тем более ограничение уже удалось обойти. Достаточно нажать «Сбросить и отправить» — Send Without Formatting. После этого предупреждение исчезает, а сама цитата в сообщении остаётся.

То есть Telegram пока как будто говорит: «Хотите цитату — платите». Но если нажать соседнюю кнопку, выясняется, что платить всё-таки не обязательно.

Вероятнее всего, речь идёт о баге интерфейса или проверки форматирования, который исправят в одном из следующих обновлений. Официальных пояснений от Telegram на момент публикации нет.

Пока же пользователям доступен простой обходной путь: сбросить форматирование перед отправкой и сохранить цитату без Premium. Монетизация не удалась, по крайней мере, в этот раз.

VLC можно атаковать через обычную PNG-картинку и вредоносный сервер

В медиаплеере VLC обнаружили две уязвимости, позволяющие выйти за границы выделенной памяти. Проблемы затрагивают версии с 3.0.0 по 3.0.23, а для запуска одной из атак достаточно открыть специально подготовленную PNG-картинку.

Наиболее опасная брешь, CVE-2026-56711, получила 8,6 балла по шкале CVSS 4.0.

Ошибка связана с целочисленным переполнением при расчёте размера буфера для изображения. Атакующий может указать в PNG аномально большие ширину и высоту, из-за чего VLC выделит слишком маленький участок памяти, а затем начнёт записывать данные за его пределами.

Уязвимость срабатывает при непосредственном открытии вредоносной картинки или её загрузке из плейлиста. Никаких редких настроек и шаманства с плагинами не требуется.

Вторая проблема, CVE-2026-73324, получила 6,9 балла. Она находится в модуле RealRTSP. Злоумышленник может заставить VLC подключиться к подконтрольному серверу и передать строку ответа длиннее 4096 байт. Из-за отсутствующего нулевого символа программа продолжит читать память за пределами буфера.

В результате сервер потенциально может получить данные, оказавшиеся рядом в памяти клиента. Модуль RealRTSP включён в официальные сборки VideoLAN, хотя некоторые дистрибутивы могут поставлять VLC без него.

Пока разработчики не выпустили пропатченные сборки, пользователям рекомендуют не открывать изображения и плейлисты из сомнительных источников и избегать незнакомых RealRTSP-ссылок.

RSS: Новости на портале Anti-Malware.ru